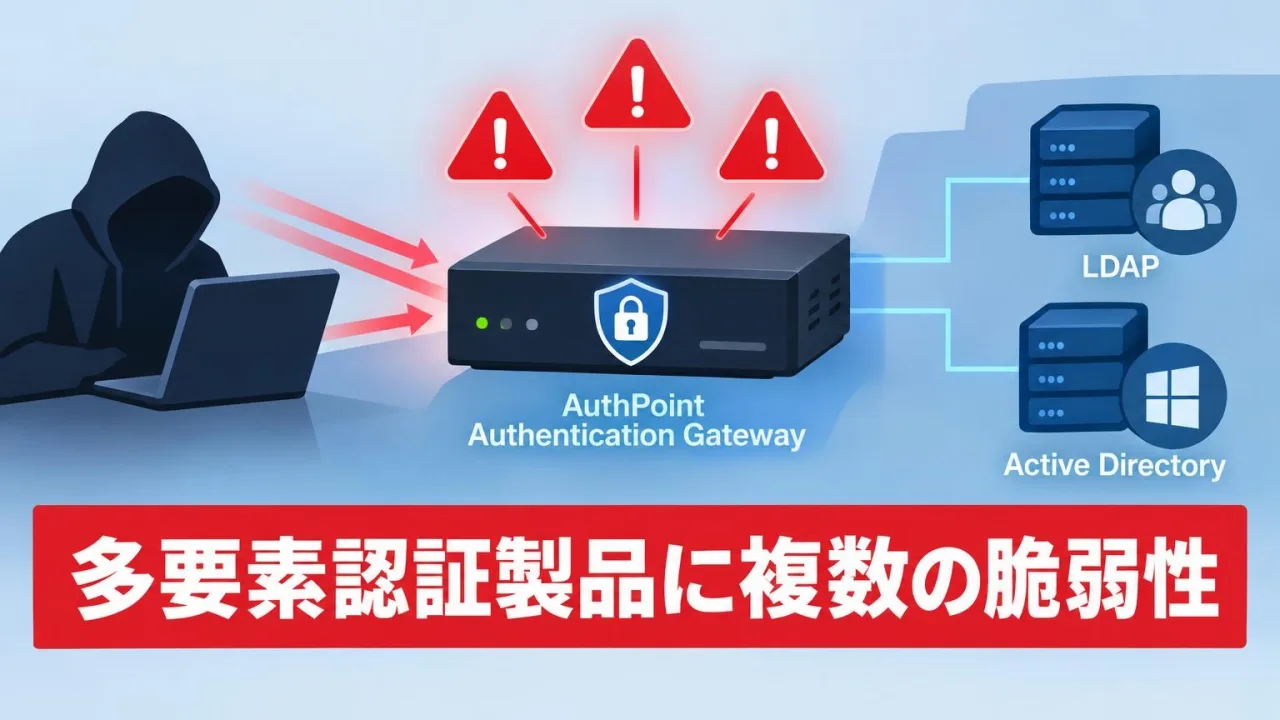
WatchGuardの多要素認証ソリューション「WatchGuard AuthPoint」で使う一部のコンポーネントに、複数の脆弱性が見つかった。同社は修正版を提供している。
同社は現地時間2026年11月4日、認証ゲートウェイ「AuthPoint Authentication Gateway」について、4件のセキュリティアドバイザリを公開した。4件のうち3件の重要度を、4段階で最も高い「クリティカル」と評価し、残る1件を「高」としている。いずれについても、実際の攻撃で悪用された事例は確認されていない。
このうち「CVE-2026-121639」は、重要な機能の認証処理が欠けている脆弱性。共通脆弱性評価システム「CVSSv4.0」のベーススコアは「9.2」と評価されている。
LDAPやActive Directoryと連携する環境では、ネットワーク経由でアクセスした第三者が、認証を受けずに認証サービスを妨害したり、ディレクトリ同期に関する設定を削除したりできる。WatchGuardは、これらの脆弱性に対する修正版を提供している。
MARBLEの対応例:この件の場合
MARBLEは、AuthPoint Authentication Gatewayの利用状況と修正版の適用状況をまず確かめる。
- サーバーでAuthPoint Authentication Gatewayを利用しているかを確かめる
- LDAPやActive Directoryとの連携状況を確かめる
- 利用中のバージョンと修正版の適用状況を確かめる
- 修正版の適用が必要な場合は更新し、動作を確認する
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
Security NEXT「WatchGuardの多要素認証製品に脆弱性 - 「クリティカル」も」(2026年11月6日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。