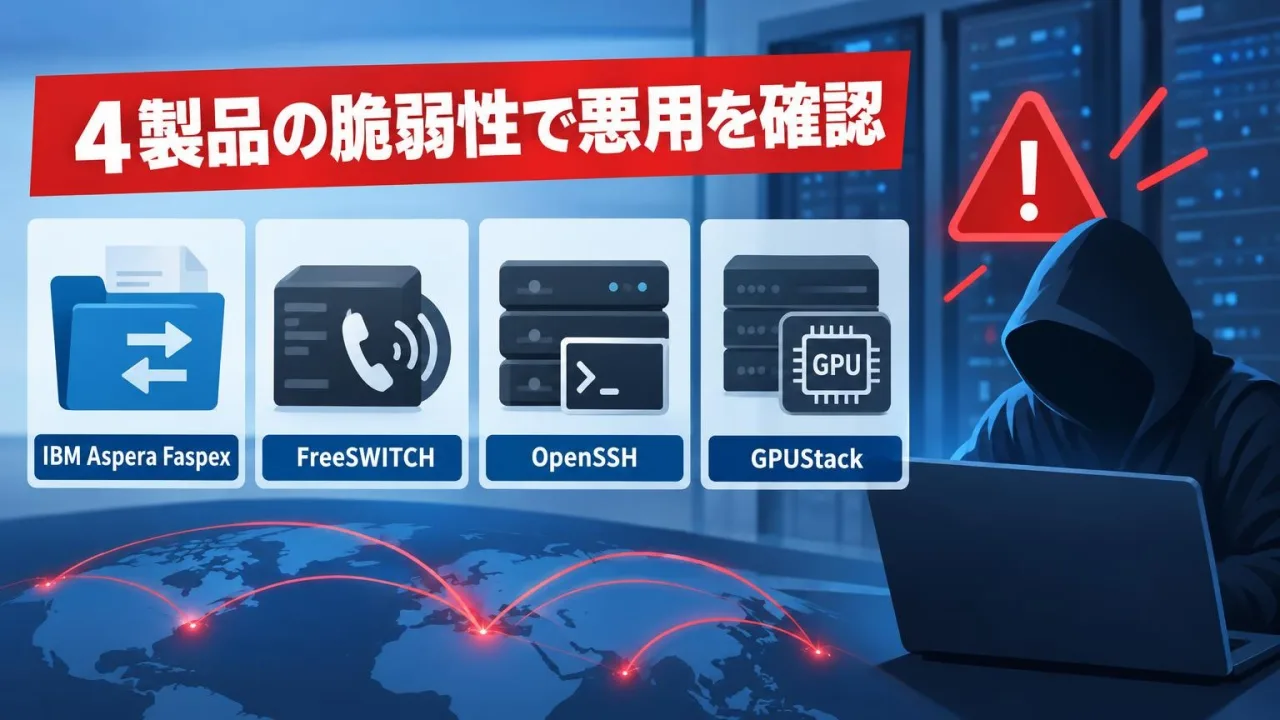
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、悪用が確認された脆弱性4件への注意を呼びかけた。現地時間2026年11月9日、IBM Aspera Faspex、FreeSWITCH、OpenSSH、GPUStackに関する脆弱性を、悪用が確認された脆弱性カタログ(KEV)に追加した。
ファイル共有ソフトウェアのIBM Aspera Faspexで標的となっているのは、認可処理に不備がある「CVE-2026-123218」。悪用には認証が必要だが、細工したメッセージを使って認可を回避し、管理者権限を取得できるという。
IP電話などの通信基盤で使われるFreeSWITCHの「CVE-2026-116779」では、SIPの「MESSAGE」リクエストを通じて管理用APIのコマンドが実行されるおそれがある。設定情報や認証情報の取得、通話の制御、任意のOSコマンドの実行などにつながるという。
AIモデルの管理基盤であるGPUStackでは、認証処理の不備「CVE-2026-102895」への攻撃が発生している。特定のリバースプロキシ構成やHTTPヘッダの偽装によって認証が回避され、管理者権限での操作や機密情報の取得、コード実行などを許すおそれがあるとしている。
MARBLEの対応例:この件の場合
MARBLEは、対象の4製品を使用しているかと、そのバージョンや構成をまず確かめる。
- 4製品の使用有無とバージョンを確かめる
- GPUStackのリバースプロキシ構成を確かめる
- 使用製品の脆弱性への対応状況を確かめる
- 対象ソフトの更新と、更新後の動作を確認する
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
Security NEXT「米当局、悪用確認脆弱性4件に注意喚起 - 「IBM Aspera Faspex」など影響」(2026年11月10日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。