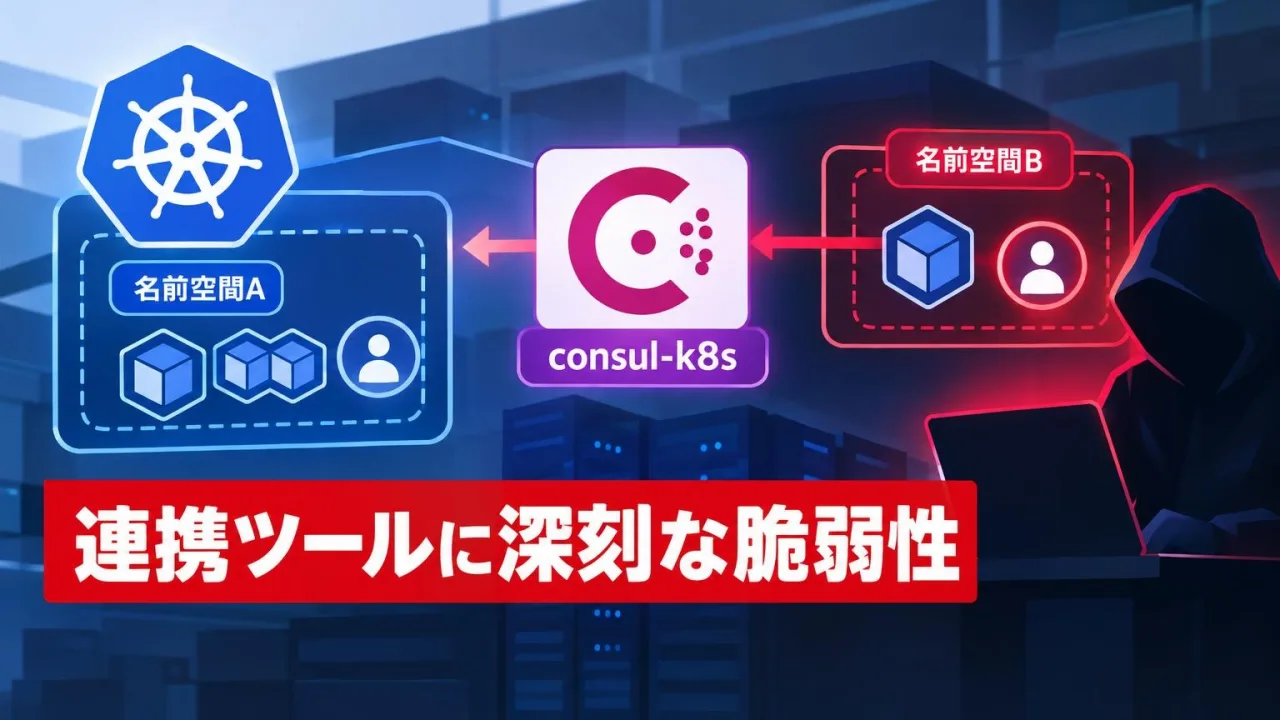
HashiCorpは2026年10月26日、KubernetesとConsulを連携させるツール「consul-k8s」の認可処理に関する脆弱性「CVE-2026-110720」を公表した。修正版を提供しており、リスクを評価した上でアップデートを検討するよう求めている。
この脆弱性は、コンポーネント用のアクセス制御ルールに不備があり、認証対象がConsulを導入したKubernetesの名前空間内に適切に制限されていないことに起因する。別の名前空間にある同名のサービスアカウントを使い、Consulのコンポーネントとして認証され、関連する権限を取得されるおそれがあるという。
悪用には、ConsulのAPIへのアクセスに加え、別の名前空間でサービスアカウントを作成し、トークンを取得できる権限が必要となる。システムACL管理を無効化した環境は影響を受けないとしている。
共通脆弱性評価システムCVSSv3.1のベーススコアは9.9で、重要度は4段階で最も高い「クリティカル」と評価されている。修正版として「consul-k8s 2.1.0」と「同1.8.18」が提供されている。
MARBLEの対応例:この件の場合
consul-k8sの利用状況と、認可処理の脆弱性による影響をまず確かめます。
- consul-k8sのバージョンとシステムACL管理の設定を確かめる
- ConsulのAPIへのアクセスと別の名前空間でのサービスアカウント作成権限を確かめる
- 影響を受ける場合、対応する修正版への更新を検討する
- 更新する場合、consul-k8sを更新し、連携するプログラムの動作を確認する
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
Security NEXT「Kubernetes向けツール「consul-k8s」に脆弱性 - 修正版が公開」(2026年10月28日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。