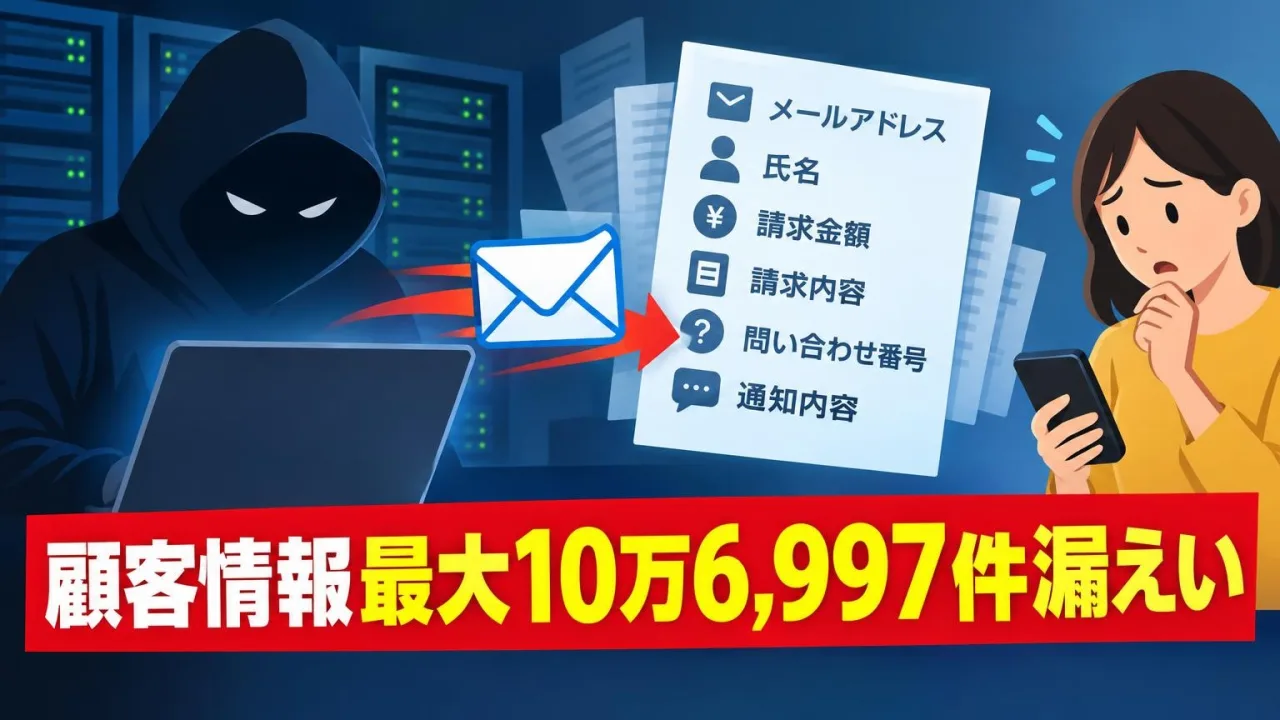
GMOペイメントサービスは11月5日、委託先がメール配信に利用していたアララの「アララメッセージ」への不正アクセスにより、顧客の個人情報が外部に漏えいしたと発表した。対象は最大10万6,997件で、同社は自社のシステムやサービスに影響はないと説明している。
メール配信を担当していたのは、委託先の弁護士法人Martial Artsだった。漏えいした情報のうち、最大10万1,226件はメールアドレスのみ。残る最大5,771件には、メールアドレスのほか、氏名や請求金額、請求内容、問い合わせ番号、通知内容などが含まれる。クレジットカード番号などの情報の有無や二次被害については、確認できた範囲では公表されていない。
アララ側の公表によると、10月27日から28日に共用環境への不正アクセスとデータの持ち出しが発生した。さらに10月28日から31日には、配信基盤を経由して契約企業向けサーバー97台に侵入され、情報が持ち出された。GMOペイメントサービスの委託先がどちらの環境で被害を受けたかは明らかになっていない。
アララメッセージは10月31日から停止している。アララは約713万通の不審メールが送信されたと発表し、受信者に本文中のURLを開かず、メールを削除するよう呼びかけている。なお、GMOペイメントサービスの発表内容はセキュリティ対策Labの報道に基づき、同社の公式発表ページは検索では確認できなかった。
MARBLEの対応例:この件の場合
MARBLEは、自社や委託先が使うメール配信サービスと、外部に預けた情報をまず確認する。
- 自社システムでアララメッセージを利用しているかを確かめる
- 委託先にもアララメッセージの利用の有無を確かめる
- 配信に使うメールアドレスや請求情報が自社システムから渡されているかを確かめる
- 外部に渡す情報を減らせるか、プログラムのソースを確かめる
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
サイバーセキュリティ.com「GMOペイメントサービス、委託先のアララ経由で最大10万6,997件の個人情報が漏えい」(2026年11月6日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。