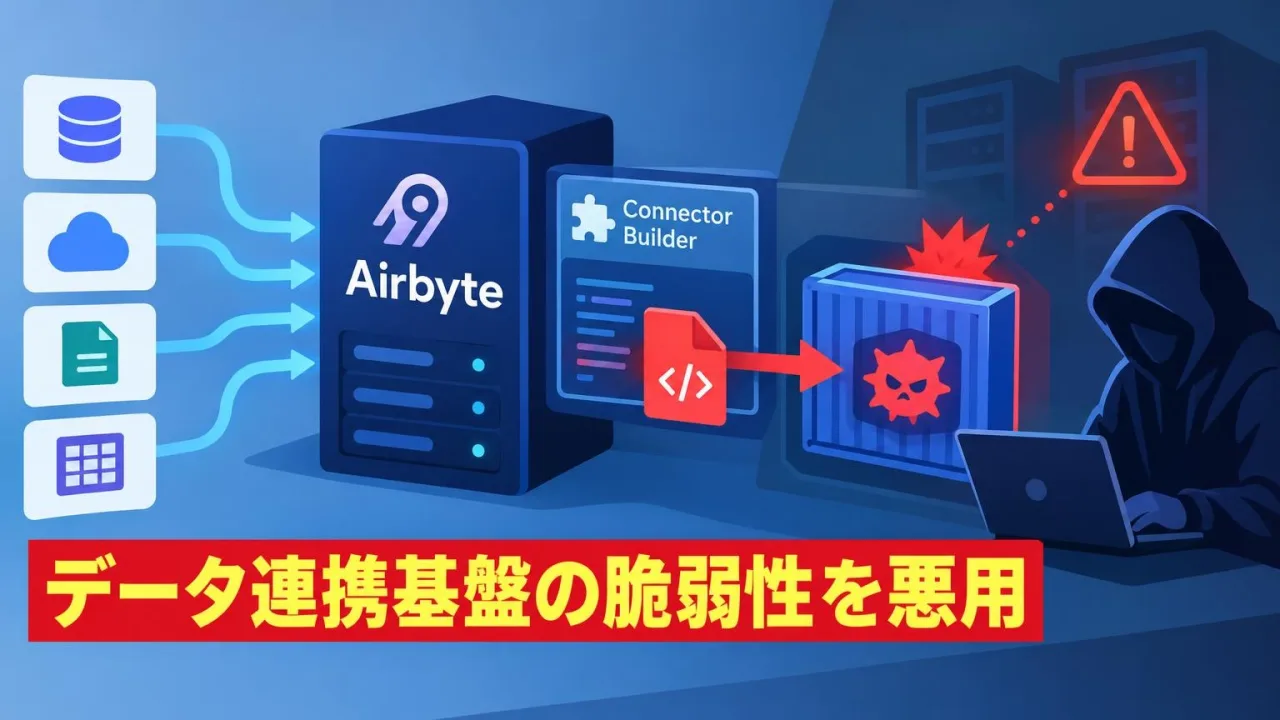
データ連携を自動化するプラットフォーム「Airbyte」で、想定外のプログラムが呼び出されるおそれのある脆弱性が明らかになった。すでに悪用も確認されているという。
脆弱性情報のポータルサイトJVNによると、問題は外部サービスとのデータ接続に使うコネクタを作成する「Connector Builder」などに存在する。接続設定に含まれるPythonクラスの読み込み処理が原因で、細工された設定データにより、マニフェストサーバコンテナ内で想定外のプログラムが呼び出されるおそれがある。
Airbyte 2.xでは、悪用するためにワークスペースまたは組織の閲覧権限が必要とされる一方、任意のコードが実行されるおそれがある。また、旧バージョンのHelm ChartでデプロイされたAirbyte 1.xは、ネットワーク経由でアクセスできる場合、認証なしに悪用されるおそれがある。
GitHubではセキュリティアドバイザリが公開され、識別子「GHSA-g35w-6r6v-h4r7」で追跡されている。CVE番号は不明としている。
MARBLEの対応例:この件の場合
MARBLEは、Airbyteの利用状況とバージョン、デプロイ方法をまず確認する。
- AirbyteとConnector Builderの利用状況、バージョンを確かめる
- Airbyte 1.xの場合、Helm Chartのバージョンと接続範囲を確かめる
- Airbyte 2.xの場合、ワークスペースや組織の閲覧権限を確かめる
- Airbyteの更新情報を確かめ、対応可能な更新と動作確認をする
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
Security NEXT「データ連携基盤「Airbyte」に脆弱性 - 悪用も確認」(2026年11月9日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。