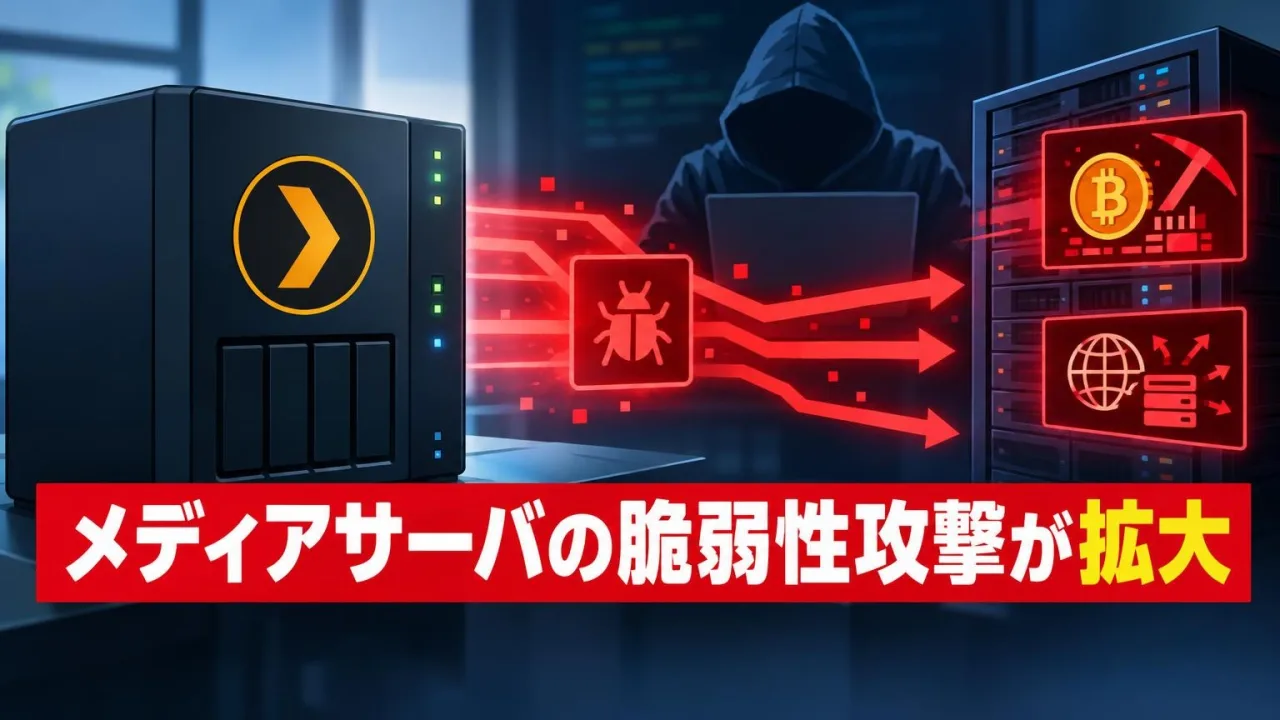
メディア配信ソフト「Plex Media Server(PMS)」の脆弱性を悪用し、認証なしで外部からコードを実行する攻撃が広がっている。同ソフトはNAS向けのアドオンアプリとしても利用されており、未更新のサーバに注意が必要だ。
提供元のPlexは、2026年7月のアップデートで「CVE-2026-96652」「CVE-2026-96654」「CVE-2026-96655」「CVE-2026-96656」の4件を修正した。9月には、セキュリティ上の重要な修正を実施したと明らかにし、利用者に注意を呼びかけた。
4件を組み合わせる攻撃は「Plex2Shell」とも呼ばれる。サーバサイドリクエストフォージェリ(SSRF)や、トークンを取得できるURLの処理不備などを連鎖させ、不正なファイルを書き込めるという。
10月16日に実証コードが公開された後、攻撃が観測された。Plexは同月19日、インターネットに公開された未更新サーバへの攻撃が広がっていると警告した。米サイバーセキュリティインフラストラクチャセキュリティ庁(CISA)も同月20日、4件を悪用が確認された脆弱性カタログに登録した。
侵害されたサーバでは、暗号資産をマイニングするソフトウェアや、通信を中継するプロキシなど、利用者が意図しないソフトウェアを導入される被害も確認されている。
MARBLEの対応例:この件の場合
MARBLEは、Plex Media Serverの利用状況と更新状況をまず確認する。
- Plex Media Serverを利用しているサーバとバージョンを確かめる
- 4件の脆弱性を修正した更新が適用されているかを確かめる
- 自社で管理するサーバのソフトウェアを更新し、動作を確認する
- NAS向けアドオンの更新方法は導入した会社に確かめる
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
Security NEXT「NASでも利用されるメディアサーバを狙った脆弱性攻撃に注意」(2026年11月10日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。