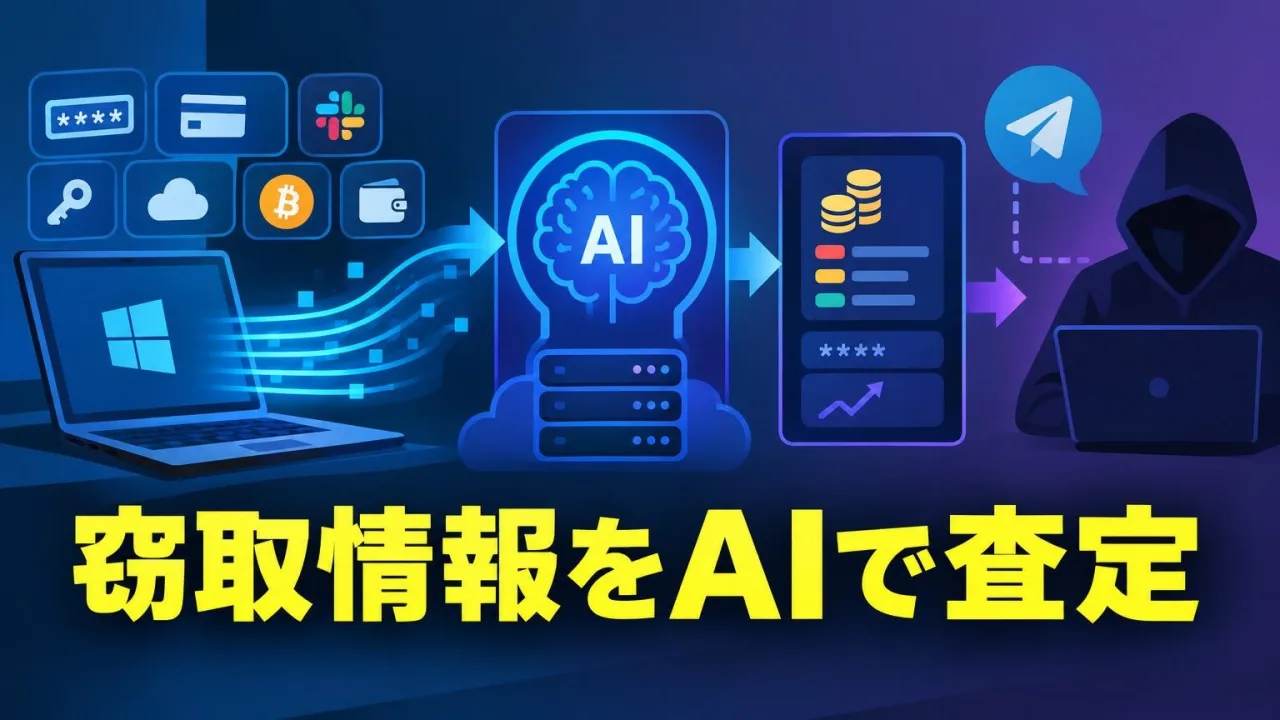
Cisco Talosは2026年10月31日、Windows向けの情報窃取型マルウェア「VOLTA」の解析結果を公表した。端末から盗んだ情報を大規模言語モデル(LLM)に送り、被害者の換金価値を査定させる機能を備えているとしている。
VOLTAが狙う情報には、ブラウザに保存されたパスワードやカード情報、Slackのワークスペース、MicrosoftのOAuthトークン、SSHやクラウド関連の設定、暗号資産ウォレットなどが含まれる。盗んだトークンやセッションを使って外部サービスにも問い合わせ、住所などの情報を補う仕組みもある。
集めた情報はOpenRouterを通じてLLMに送られ、換金価値やパスワードの傾向などが評価される。モデルが回答を拒否した場合は別のモデルに切り替え、いずれも失敗した場合はAIの結果なしで情報を送る。AIを使わない場合も、窃取した情報は送出されるとしている。
Talosによると、情報はTelegramを通じて最大3段階で送られることがある。一方、技術報告では、LLMの出力が攻撃者に届くかは確認されていない。確認されたVOLTAのビルドは1件で、Talosは実環境で使われたかどうかを追跡していない。
MARBLEの対応例:この件の場合
MARBLEは、Windows端末から盗まれ得る業務用認証情報とログインの仕組みを確認する。
- Windows端末で使うSlackやクラウドの業務用認証情報を確かめる
- 自社サーバーで使うSSHのログインの仕組みを確かめる
- 端末の不審な動作を検知できるか、導入した会社に確かめる
- 自社サーバーの管理者ログイン通知や失敗回数制限の状態を確かめる
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
piyolog「盗んだ情報をAIに査定させるインフォスティーラー「VOLTA」についてまとめてみた」(2026年11月9日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。