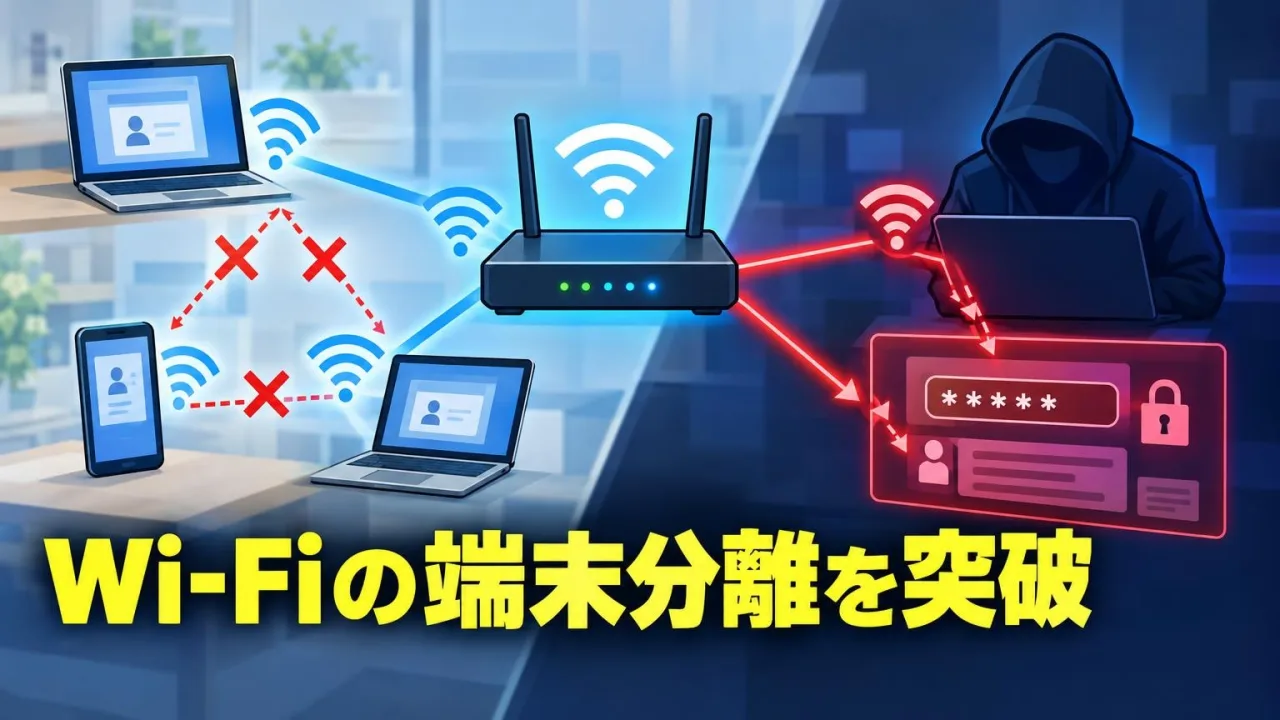
米カリフォルニア大学リバーサイド校などの研究者は2月、同じWi-Fiネットワークに接続した端末同士の通信を遮断する「クライアント分離」を突破する攻撃手法を論文で報告した。調査した家庭用・法人用ルーターや大学ネットワークのすべてで、少なくとも一つの手法により分離機能を無効化できたとしている。
研究によると、クライアント分離には業界共通の標準規格がなく、メーカーごとに実装が異なる。研究者らは、端末への一斉送信に使う共通の暗号鍵を悪用する方法や、ルーターを経由させて別の端末にデータを届ける方法を示した。
また、ゲスト用など別の接続口から被害者のMACアドレスを偽装し、アクセスポイントに端末が移動したと誤認させる手法も示した。被害者宛ての通信が攻撃者側に転送され、パスワードのないゲストWi-Fiでは暗号化されずに漏れる場合があるとしている。
通信の横取りとデータの再注入を組み合わせると、双方向の通信に割り込む中間者攻撃が可能になる。Netgear R8000では約2秒で確立できた。実験では、ゲストWi-FiからメインWi-Fi上の端末の通信を傍受できたほか、企業の有線側にある認証サーバの通信を盗聴し、パスワードを解読できることも確認された。
MARBLEの対応例:この件の場合
MARBLEは、ゲストWi-Fiと業務用Wi-Fiの利用状況や、認証サーバの構成をまず確認する。
- サーバーの構成から認証サーバの利用状況を確かめる
- ゲストWi-Fiと業務用Wi-Fiの分離状況を導入した会社に確かめる
- クライアント分離が今回の攻撃を防げるかを機器の導入会社に確かめる
- 認証サーバのソフトのバージョンとサポート期限を確かめる
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
ITmedia NEWS「“同じWi-Fiにいる誰か”に通信をのぞかれる? 「クライアント分離」を2秒で突破する攻撃 米大学が検証」(2026年11月11日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。