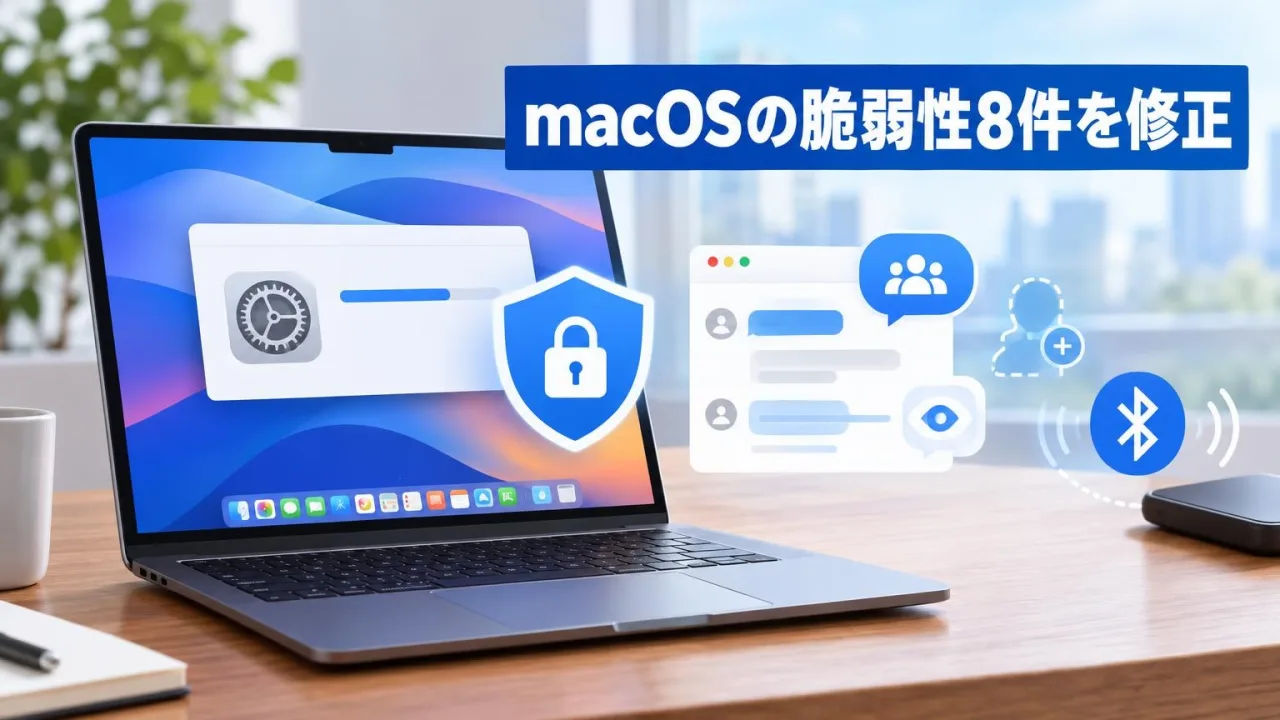
Appleは、macOSのセキュリティアップデートを公開し、8件の脆弱性を修正した。iMessageのグループチャットやBluetoothに関する問題が含まれている。
現地時間2026年11月9日に公開されたのは、macOS Golden Gate 27.2.1、macOS Tahoe 26.7.3、macOS Sequoia 15.8.3の3種類で、それぞれ8件の脆弱性に対応した。
メッセージアプリに関するCVE-2026-113961は、認可処理の不備によるもの。第三者がiMessageのグループチャットに参加し、メッセージを受信するおそれがあるという。
また、CVE-2026-113960では、グループに後から加わった利用者が、自身の参加前に送られたメッセージを閲覧できる問題を修正した。
Bluetoothに関連する複数の脆弱性も修正された。このうちCVE-2026-113965は、悪意あるデバイスが利用者の操作を経ずにペアリングできる問題としている。
MARBLEの対応例:この件の場合
MARBLEは、利用中のmacOSのバージョンと更新状況をまず確認する。
- 利用中のmacOSのバージョンと更新状況を確かめる
- iMessageのグループで業務上の情報を扱っているかを確かめる
- macOSの更新方法を導入した会社に確かめる
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
Security NEXT「Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応」(2026年11月11日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。