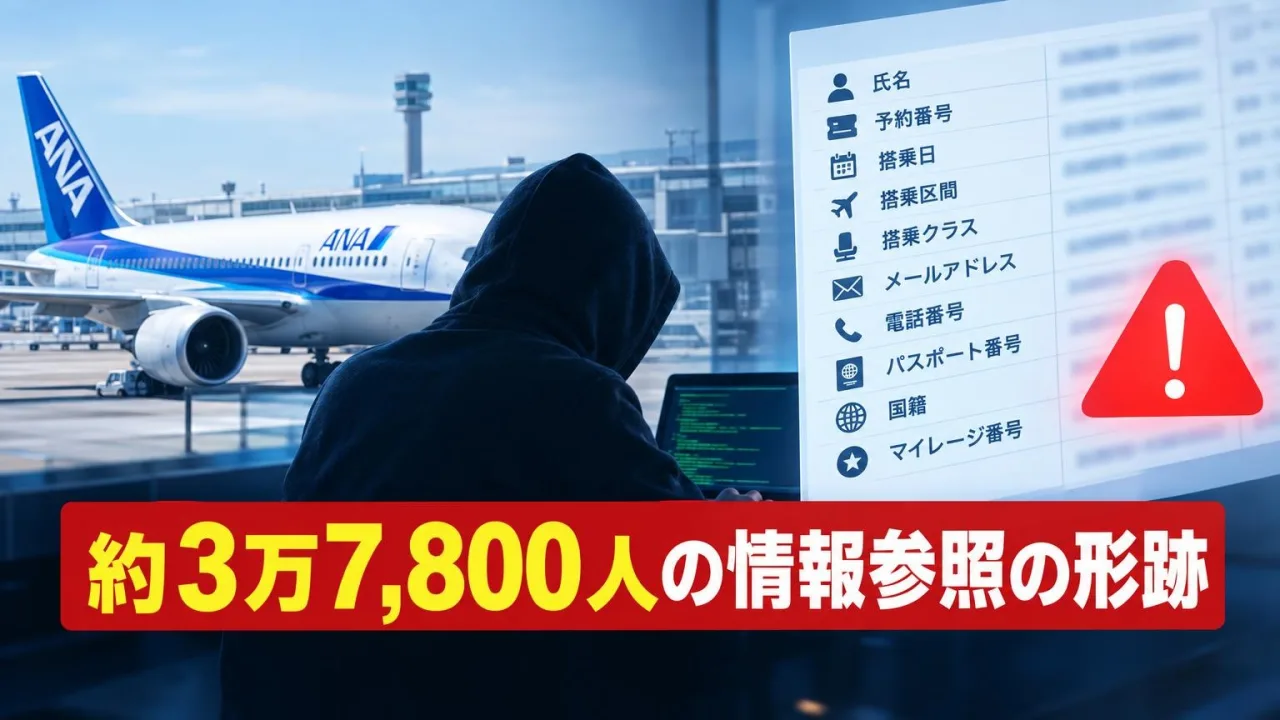
全日本空輸(ANA)は10月30日、航空便の予約情報への不正アクセスにより、旅客約3万7,800人の個人情報が第三者に参照された形跡があると発表した。対象は、2023年8月10日から2026年9月23日までにANAで予約した一部の顧客としている。
不正アクセスを受けたのは、スペインのアマデウス社が提供する旅客サービスシステム「Altea(アルテア)」とされる。ANAは国際線では2015年から、国内線では2026年5月から利用している。侵入経路や原因の詳細は、確認できた範囲では示されていない。
約3万6,100人については、氏名、予約番号、搭乗日、搭乗区間、搭乗クラスが参照された形跡がある。残る約1,700人は、これらに加え、メールアドレスや電話番号、パスポート番号、国籍、マイレージ番号なども対象となった。クレジットカード情報とパスワードは含まれていない。
アマデウスは9月24日に不正アクセスを検知したが、ANAには通知していなかった。ANAは他の航空会社での事案を知り、自社への影響を照会した後、10月20日にアマデウスから検知の報告を受けた。ANAは同日、個人情報保護委員会などに報告した。
ANAは来週以降、影響を受けた顧客に段階的に連絡するとしている。また、ANAグループを装う不審なメールや電話、Webサイト、SNS広告への注意を呼びかけている。
MARBLEの対応例:この件の場合
外部の予約サービスとの連携状況と、扱う顧客情報をまず確かめます。
- Alteaなど外部の予約サービスを利用しているか、導入した会社に確かめる
- 予約番号やパスポート番号などを自社システムで扱っているかを確かめる
- 外部サービスと自社システムの連携部分やログインの仕組みを確かめる
- 不正アクセス検知時の通知先や連絡手順を、サービス提供元に確かめる
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
サイバーセキュリティ.com「ANAがアマデウスへの不正アクセスで約3万7,800人の予約情報が閲覧された可能性と発表」(2026年10月31日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。