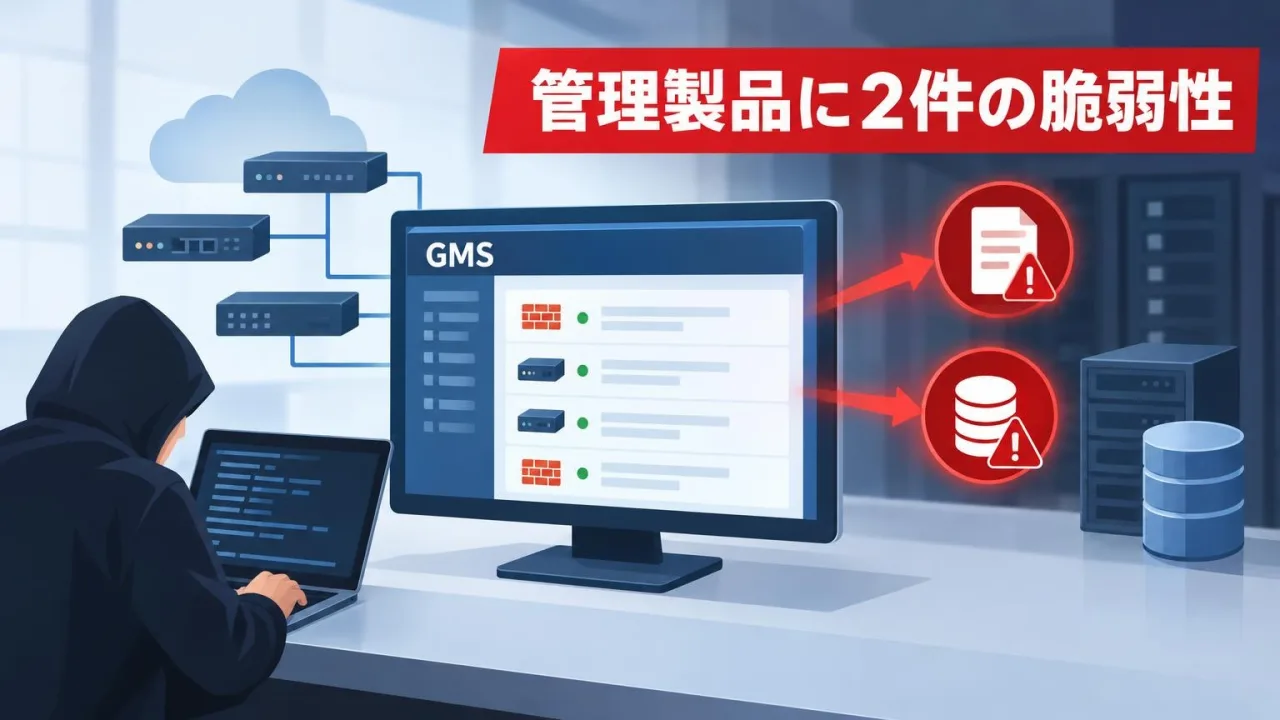
SonicWallは現地時間2026年11月3日、管理製品「SonicWall Global Management System(GMS)」に関するセキュリティアドバイザリを公開し、2件の脆弱性を明らかにした。同製品はすでにサポートが終了しており、修正版は提供しないとして、別製品への移行を求めている。
GMSは、同社のファイアウォールなど複数のセキュリティ機器をまとめて管理するためのソフトウェア。今回公表された脆弱性のうち「CVE-2026-109593」は、認証なしでネットワーク経由で機器内部のファイルを読み取られるおそれがあり、機密情報の漏洩につながる可能性がある。
もう一方の「CVE-2026-109594」はSQLインジェクションの脆弱性で、悪用には認証が必要となる。特定の条件下では、データベースに保存された情報を参照されたり、改ざんされたりする可能性がある。
同社は共通脆弱性評価システムCVSSv3.1のベーススコアを、それぞれ9.1、6.8と評価している。GMSの利用を続けている場合は、修正版が提供されない点を踏まえ、移行について確認する必要がある。
MARBLEの対応例:この件の場合
MARBLEは、SonicWall GMSの利用状況と、別製品への移行に向けた確認先をまず確かめる。
- サーバーの構成を確認し、SonicWall GMSを利用しているかを確かめる
- GMSで管理している機器と導入会社を確かめる
- 修正版が提供されないGMSからの移行について、導入会社に確かめる
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
Security NEXT「管理製品「SonicWall GMS」に深刻な脆弱性 - 修正版提供なし」(2026年11月4日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。