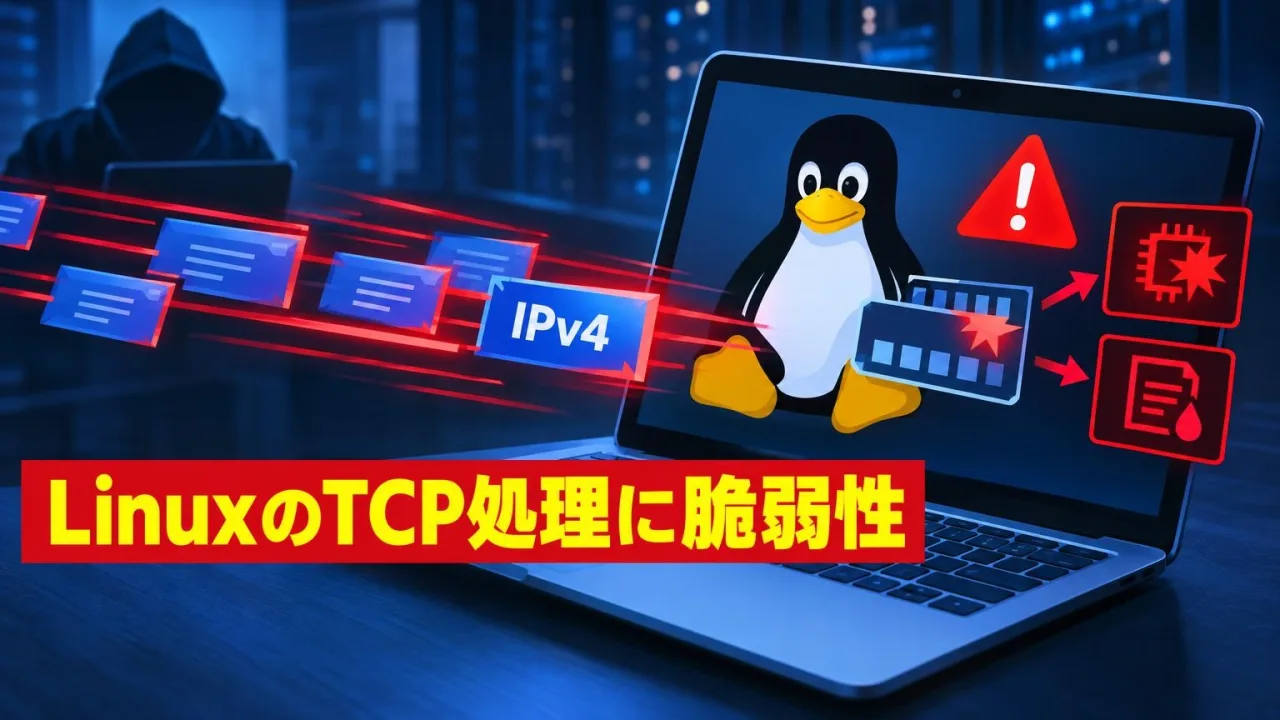
LinuxカーネルのTCP接続処理で、深刻な脆弱性「CVE-2026-98432」が確認された。ディストリビューターは順次、修正に向けた対応を進めている。特定の環境では、この問題を実証したとの報告もある。
問題があるのはIPv4のTCP接続処理で、解放済みのメモリを使用する「Use After Free」と呼ばれる種類の脆弱性にあたる。TCP接続の確立時に処理の競合が起き、別の処理が参照中のメモリ領域が解放されるという。
IPオプションを含む細工したIPv4パケットにより悪用される可能性がある。悪用された場合、カーネルのクラッシュやメモリ情報の漏洩、破損が生じるおそれがあるとしている。
The Linux Kernel Organizationは、共通脆弱性評価システム「CVSSv3.1」のベーススコアを9.8と評価した。重要度は4段階のうち最も高い「クリティカル」としている。Linuxを使用するサーバーでは、利用中の環境とディストリビューターによる修正状況を確認することが求められる。
MARBLEの対応例:この件の場合
MARBLEは、利用中のサーバーでLinuxが動作しているかと、その更新状況をまず確認する。
- サーバーのLinuxディストリビューションとバージョンを確かめる
- CVE-2026-98432への修正が提供されているかを確かめる
- 修正が提供されている場合、OSを更新する
- 更新後に業務システムの動作を確認する
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
Security NEXT「Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も」(2026年11月4日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。