韓国の成均館大学に所属する研究者らは、WebサイトのCookie同意バナーで、利用者を同意に誘導するダークパターンを調査した論文を発表した。研究チームは自動検出システム「UMBRA」を開発し、世界1万4000サイトを対象に調べた。
調査では、従来知られていた10種類と新たに定義した9種類の計19種類を検出対象とした。同意バナーを検出できた1960サイトを分母とする割合では、同意は1クリックで済む一方、拒否には複数の操作を必要とする手法が57~63%に見られた。同意を撤回する手段が見当たらない例は40~54%だった。
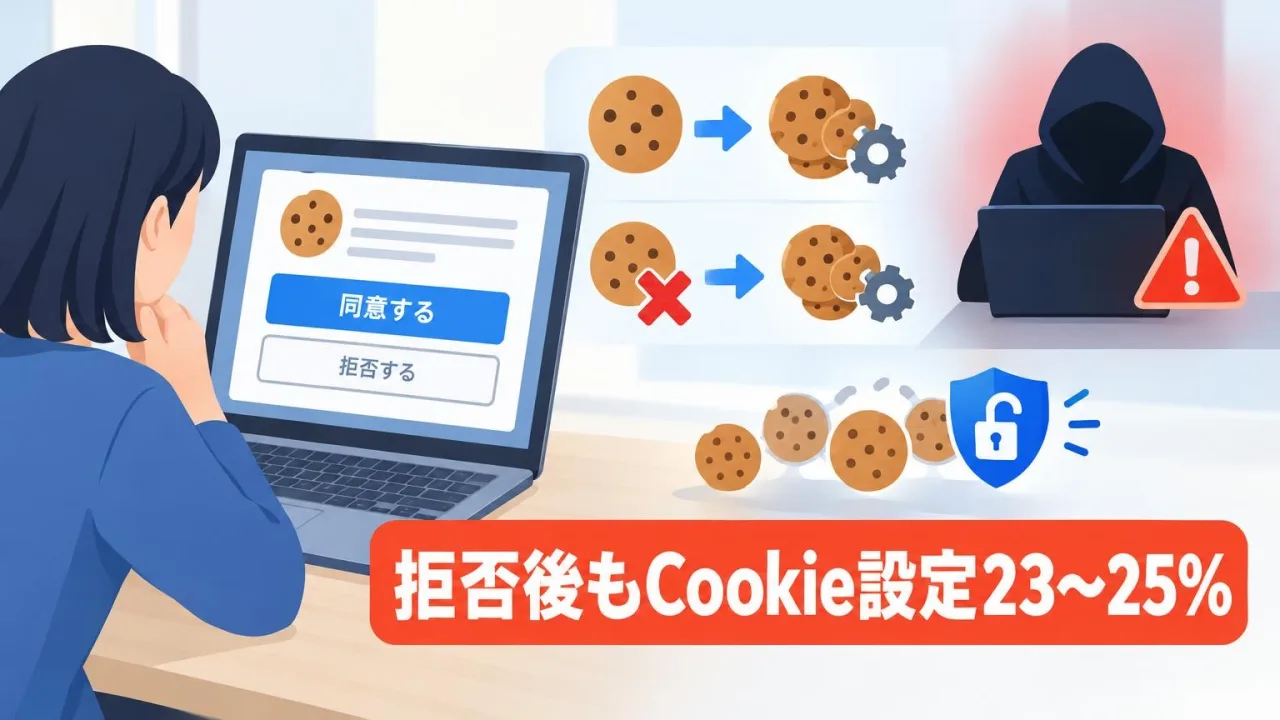
また、同意も拒否もしていない段階で第三者Cookieなどが設定される例は44~83%、拒否を選んでもCookieが設定され続ける例は23~25%だった。Cookieを拒否して閲覧する際に料金の支払いを求める例も3~8%あった。
研究チームは、ダークパターンがセキュリティ上のリスクを高め得るとも指摘した。ダークパターンの有無を問わず、調査で収集したCookie全体の80%はセキュリティ設定が不十分で、サイトがクロスサイトスクリプティング(XSS)攻撃を受けた場合、Cookieに記録された識別情報などが盗まれる恐れがある状態だったとしている。
MARBLEの対応例:この件の場合
MARBLEは、自社サイトのCookie同意画面とCookieの設定状況を確認する。
- Cookie同意バナーの拒否と撤回の操作を確かめる
- 同意前や拒否後にCookieが設定されるかを確かめる
- Cookieのセキュリティ設定と関連するプログラムを確かめる
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
ITmedia NEWS「なぜCookie同意バナーの「拒否」ボタンは見つからないのか 1万4000サイト調査で見えた“同意させる”手口」(2026年11月4日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。