JPCERT/CCは10月29日、PHPの脆弱性に関する注意喚起を更新し、ファイアウォール製品の特定バージョンで侵害の成功を示唆する痕跡が見つかったとの報告を追記した。セキュリティ企業Dreamの調査結果を引用したものとしている。
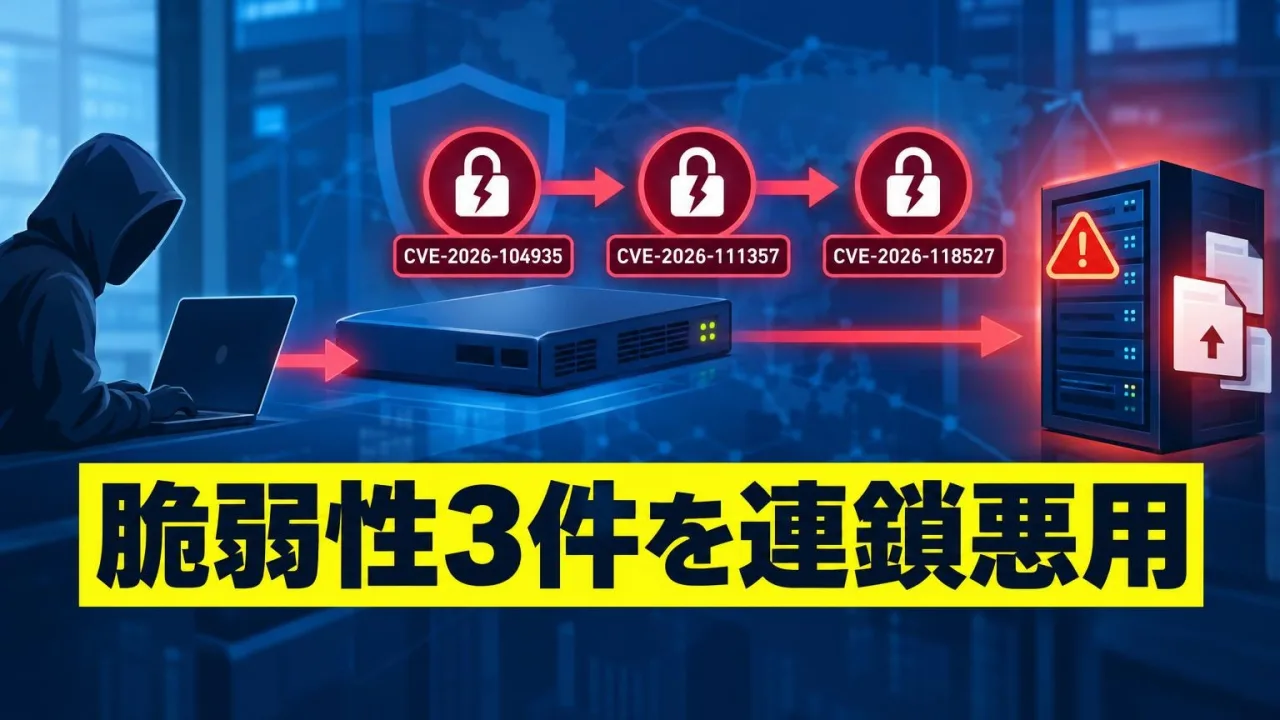
対象は「PHP2Shell」と呼ばれる2件の脆弱性で、悪用されるとPHPの実行プロセスの権限で任意のコードを実行される可能性がある。Dreamによると、攻撃者は製品を解析し、PHPの脆弱性とLinuxカーネルの権限昇格の脆弱性を組み合わせた攻撃コードを開発していた。
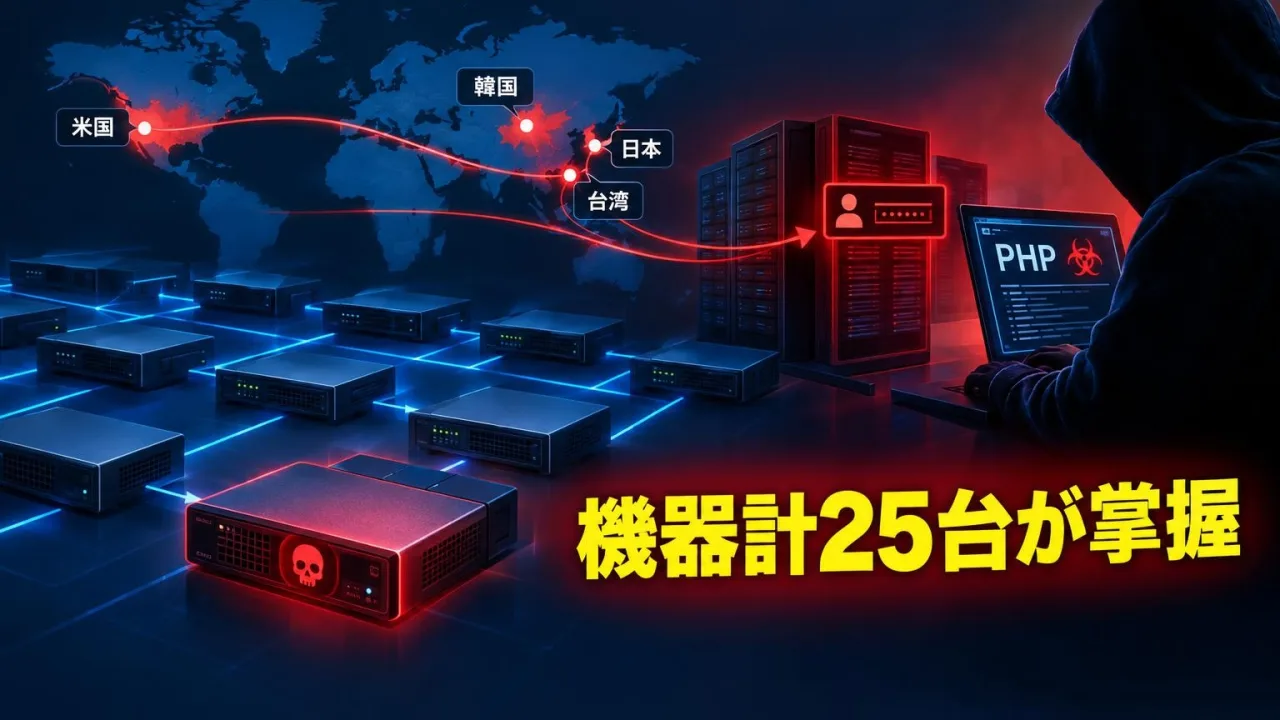
Dreamは、韓国、米国、日本、台湾のファイアウォール24台と、米政府関連組織の管理サーバー1台の計25台が掌握されたと報告した。日本国内の台数や組織名は公表されていない。米政府関連組織では認証情報の抽出などが確認された一方、一般消費者の個人情報が盗まれた証拠は見つかっていないとしている。
外部に公開された管理インターフェースが内部のID基盤への侵入経路になったとDreamは説明している。JPCERT/CCは対象製品の利用者に対し、速やかな対策の適用と侵害の有無の調査を求めている。管理画面の公開範囲や、製品ベンダーが案内する修正版の提供状況も確認が必要となる。
MARBLEの対応例:この件の場合
まず、自社のサーバーやファイアウォールがPHP2Shellの影響を受けるかを確かめます。
- サーバーのPHPのバージョンと、PHP2Shellの影響を受けるかを確かめる
- ファイアウォールの製品とバージョン、修正版の提供状況を導入会社に確かめる
- ファイアウォールの管理画面の公開範囲と侵害の有無を導入会社に確かめる
- 影響を受けるサーバーのPHPを更新し、プログラムの動作を確認する
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
サイバーセキュリティ.com「JPCERT/CCがPHP脆弱性の注意喚起を更新 Dreamが4カ国25台の侵害を報告」(2026年10月30日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。