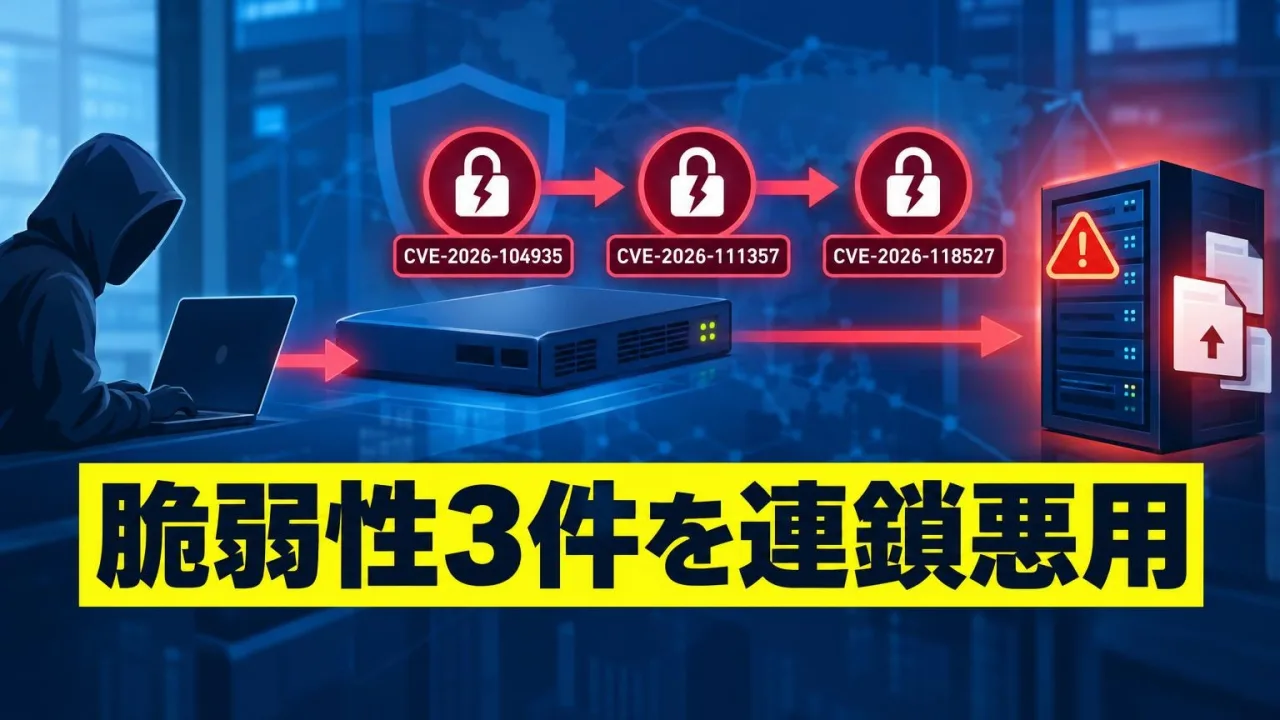
Ivantiは、リモートアクセス製品「Ivanti Connect Secure(ICS)」に存在する脆弱性2件を新たに公表した。既知の脆弱性と合わせた3件を連鎖的に悪用する攻撃が確認されており、同社は新たな修正版を提供している。
同社は現地時間2026年10月29日、同月13日公開のセキュリティアドバイザリを更新した。従来公表していた認証回避の「CVE-2026-104935」に加え、権限昇格の「CVE-2026-111357」とファイルアップロードに関する「CVE-2026-118527」を明らかにした。
CVE-2026-111357は、重要な機能で認証が欠けている問題で、ローカル環境の認証済みユーザーが権限を昇格できる。CVSSv3.1のベーススコアは8.8で、重要度は高とされる。
CVE-2026-118527は、ファイル名が予測可能であることに起因する。リモートの認証済み攻撃者が、任意の内容を含むファイルをディスク上の既知の場所にアップロードできる。CVSSv3.0のベーススコアは4.3で、重要度は中とされる。
同社は、一部顧客が攻撃の影響を受けたことを把握しているとし、侵害が疑われる場合は指定された復旧手順に従うよう求めている。
MARBLEの対応例:この件の場合
まず、Ivanti Connect Secureの利用状況と修正版の適用状況を確かめます。
- サーバー構成からIvanti Connect Secureの利用とバージョンを確かめる
- 導入した会社に、認証回避など3件の脆弱性への修正版が適用済みか確かめる
- 未適用の場合は、導入した会社に修正版の適用を依頼する
- 侵害が疑われる場合は、導入した会社にIvanti指定の復旧手順を確かめる
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
Security NEXT「「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認」(2026年10月30日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。