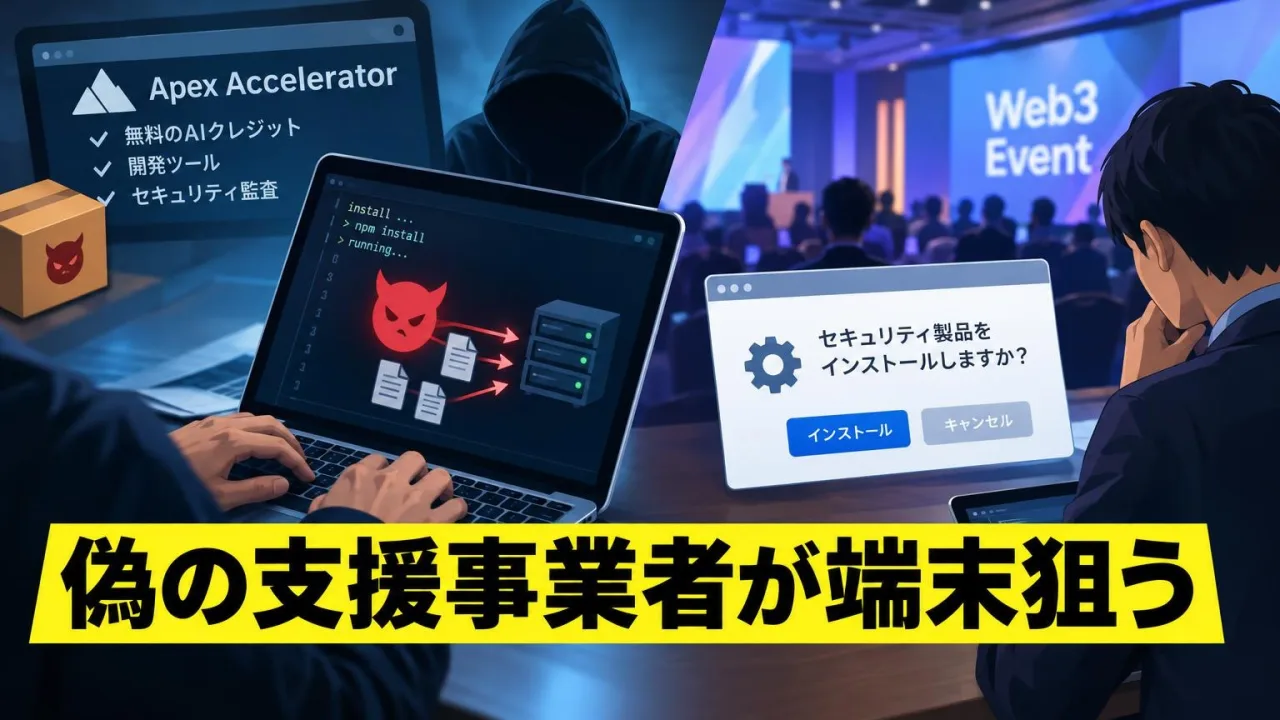
Elastic Security Labsは2026年10月12日、暗号資産やWeb3の創業者を狙う偽のアクセラレーター「Apex Accelerator」について、悪性のnpmパッケージを使って端末を狙っていたと公表した。無料のAIクレジットや開発ツール、セキュリティ監査などを掲げ、デューデリジェンスを名目にパッケージの実行を求めていたという。
Elasticの解析では、開発ツールを装ったパッケージが攻撃者の管理するサーバーへ通信するよう設定されていた。ファイルの読み取りを明示的に指示した試験では、読み取った内容がリクエストに含まれ、攻撃者側に送られた。監査ツールをうたう別のパッケージは、実際のスキャンをせずに偽の結果を返す作りだったとしている。
一方、同じ名称の運営者が、シンガポールでの暗号資産関連イベントへの参加条件として、正規のセキュリティ製品の導入を迫ったとの投稿もある。投稿者は、導入すると端末が運営側の業務アカウントに追加され、遠隔で監視や操作をされうると説明し、シンガポール警察に申告したとしている。投稿者自身はインストーラーを実行していないという。
このイベントに関する情報は投稿に基づいており、投稿者が申告者本人かどうかは第三者に確認されていない。両経路には、運営名義やTelegramアカウントなどの共通点があるとされる。
MARBLEの対応例:この件の場合
開発環境でApex Acceleratorのnpmパッケージを使っていないか、まず確認します。
- 開発環境やシステムで、紹介されたnpmパッケージを導入・実行したか確かめる
- 使用していた場合、依存関係やソースを確認し、該当パッケージを取り除く改修をする
- 改修後にシステムの動作を確認する
- イベントで求められた製品を端末に導入した場合は、端末の管理会社に状態を確かめる
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
piyolog「運営指定の遠隔操作ソフト導入を参加条件とされたセキュリティイベントについてまとめてみた」(2026年10月19日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。