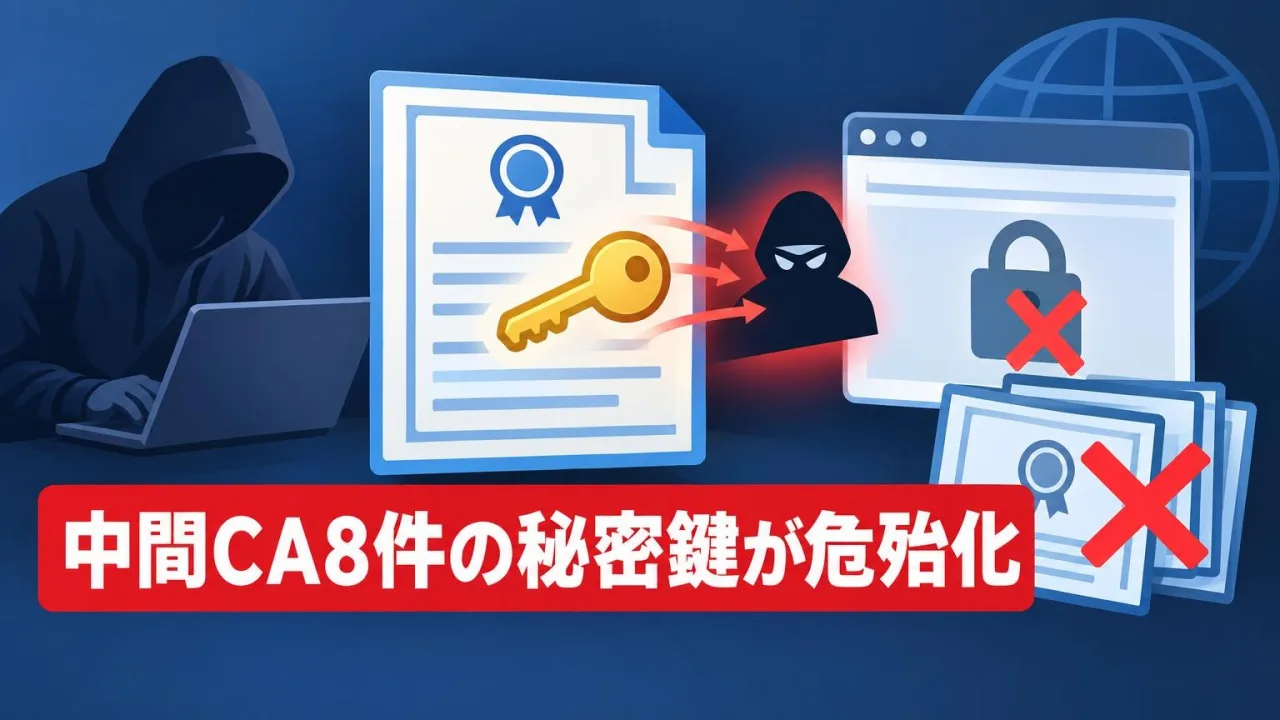
認証局eMudhraの中間CA証明書8件について、秘密鍵を公開鍵から誰でも求められる状態だったことが、2026年10月17日に研究者から報告された。対象は通信の暗号化に使うTLS用が6件、コード署名用が2件。ChromeとMozillaは同日、TLS用の中間CAを遮断し、eMudhraは10月18日に8件を失効した。
TLS用の鍵が悪用されると、任意のドメインの証明書を発行できる。証明書チェーンが信頼されている間は、通信を傍受できる位置にいる攻撃者がサイトになりすまし、通信を読み取ったり改ざんしたりする可能性がある。CERT-Inは10月21日時点で、公開情報から悪用は確認されていないとしている。
Mozillaは10月20日、対象のTLS用中間CAの上位にあるルート証明書を信頼リストから削除した。Chromeも削除を公表しており、鍵に問題があった8件以外の中間CAが発行した証明書にも移行が必要となる。eMudhraの初期見積りでは、移行対象は約30,000件としている。
eMudhraは10月22日、世界向けSSL/TLS証明書事業から撤退すると発表した。影響を受ける顧客の証明書は、パートナー経由で無償で置き換えるとしている。
MARBLEの対応例:この件の場合
まず、自社サイトのTLS証明書がeMudhraの信頼削除の影響を受けるかを確認します。
- サーバーで使うTLS証明書の発行元と証明書チェーンを確かめる
- eMudhraのルート信頼削除に伴い、証明書の移行が必要かを確かめる
- 移行が必要な場合、導入した会社にパートナー経由での置き換えを確かめる
- 置き換え後、Webサイトにブラウザから接続できるかを確かめる
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
piyolog「eMudhraの中間CA証明書の秘密鍵の危殆化についてまとめてみた」(2026年10月23日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。