セキュリティ企業のVULONEは2026年10月19日、公開されたままになっていた攻撃者のAIエージェント基盤を調査した結果を公表した。アジアなどの政府機関や企業を標的にした攻撃の記録が残っていたとしている。
調査対象は、オープンソースのCairnを使って構築されたサーバーで、作業用ディレクトリに認証やIPアドレスによる制限が設けられていなかった。公開されていた339ファイルには、攻撃ツールや認証情報を走査するスクリプト、ログなどが含まれていたという。
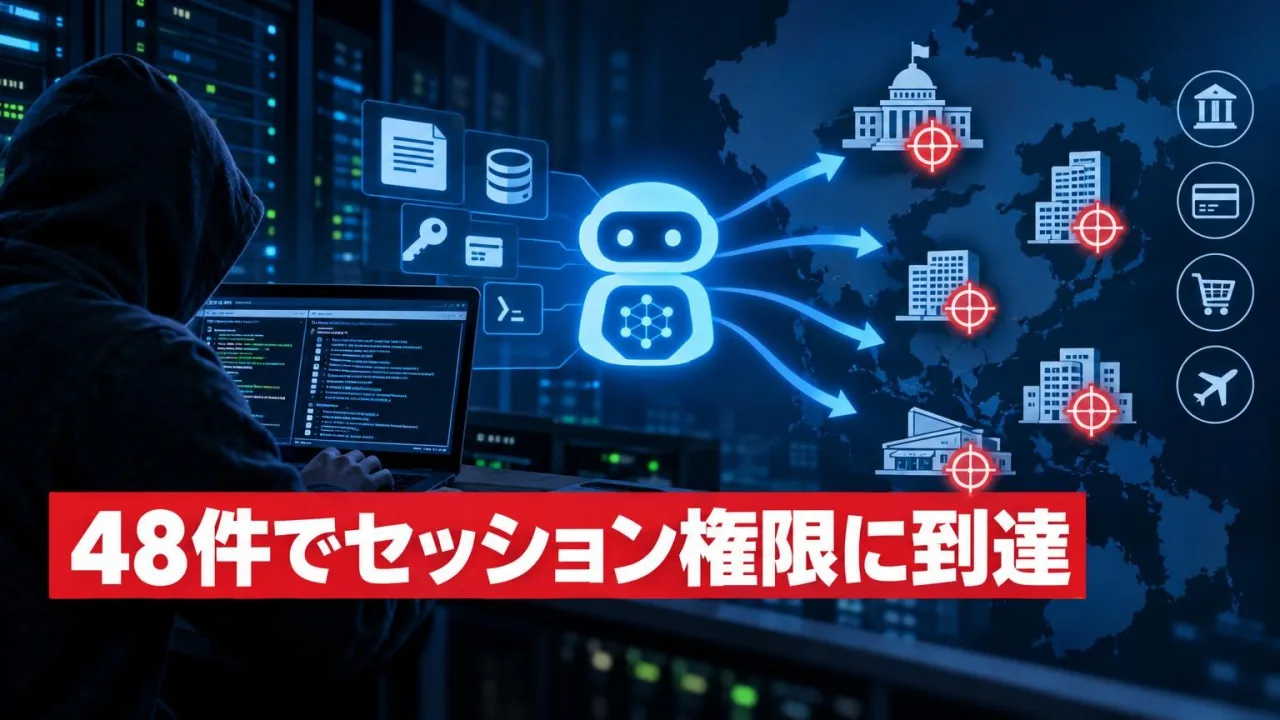
VULONEが保全した記録には、標的の組織を名指しした66件のプロジェクトがあり、活動期間は9月24日から10月14日だった。対象にはベトナムや台湾などの政府機関のほか、決済、小売、旅行などの企業が含まれていた。記録上は48件で少なくともセッション権限に到達していたとしている。
確認された侵入では、平文のデータベース認証情報や管理APIトークンなどが収集されていた。台湾の大量メッセージ配信事業者では、メールゲートウェイでコマンドが実行され、収集情報が攻撃者側に送られていたという。一方、確認した成果物の範囲では、大量のカード情報の窃取や破壊活動の証拠は見つからなかったとしている。
VULONEは、人が目標や制約を設定し、AIエージェントが侵入や情報収集の大半を担う運用だったと分析している。また、今回の調査ではCairnの開発者と攻撃基盤の運用者の関係を示すものはなかったとしている。
MARBLEの対応例:この件の場合
公開サーバーの認証設定と、データベース認証情報や管理APIトークンの扱いを確認します。
- 公開サーバーの作業用ディレクトリに認証やIP制限があるかを確かめる
- ソース内に平文のデータベース認証情報や管理APIトークンがあるかを確かめる
- 独自に作った部分の認証情報の扱いに弱点があれば修正する
- 管理画面へのアクセスをIP制限し、管理者ログインを通知する
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
piyolog「AIペネトレーションテスト基盤「Cairn」の作業ディレクトリから見えた攻撃活動についてまとめてみた」(2026年10月23日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。