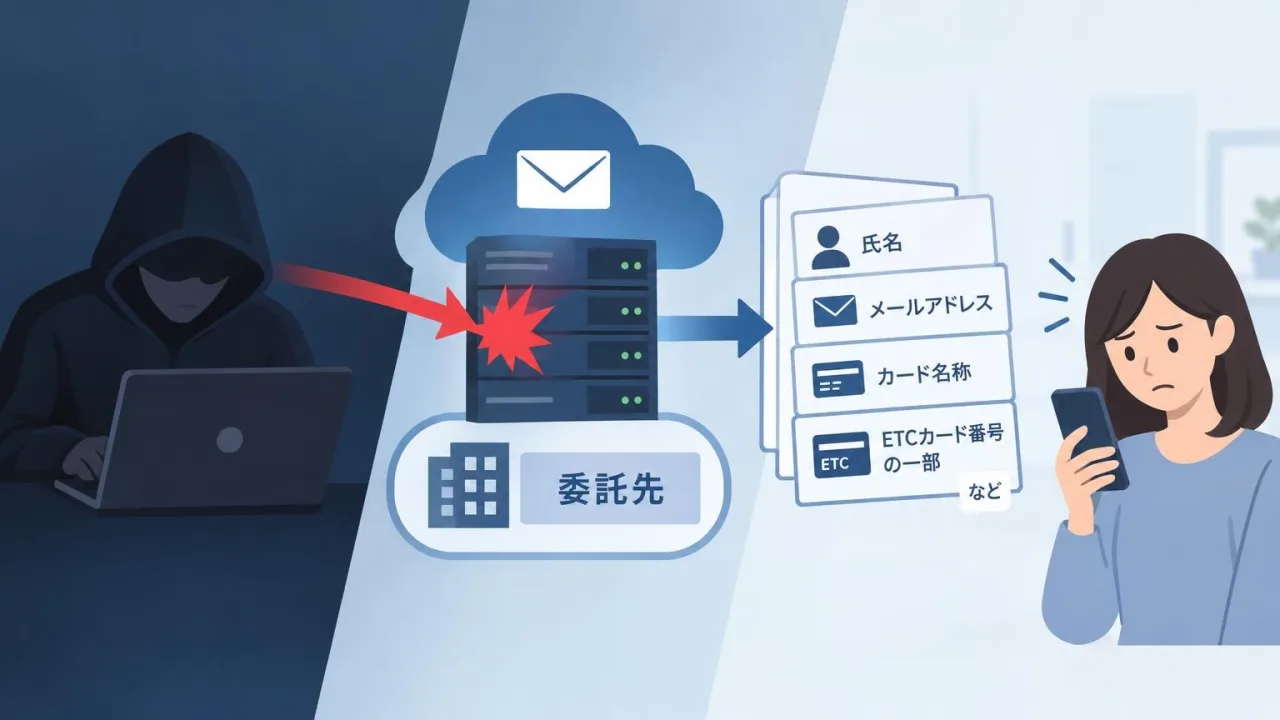
外務省は10月30日、外部とのメールやデータの送受信に使うネットワークが不正アクセスを受け、個人情報を含むメールなどの一部が外部に漏えいした可能性があると発表した。対象となったのは、職員間で機密性の高い情報をやり取りする閉域ネットワークとは別の系統だった。
漏えいした可能性があるのは、氏名やメールアドレスなど約3,600件で、このうち約900件は外務省員以外の情報だとしている。内容を確認した結果、機密性の高い情報が含まれていたことは確認されなかった。旅券やたびレジなどの情報を扱う領事システムは、今回の不正アクセスの対象ではない。
同省は7月27日に不正アクセスを検知し、直ちにアクセスの遮断と認証情報の無効化を実施した。その後、外部専門事業者の協力を得て調査を進めた。公表まで約3か月を要した理由については、被害状況などの確認に時間がかかったとしている。
報道では、第三者が認証情報を窃取した可能性があるとされるが、侵入経路の詳細は確認できた範囲では公表されていない。個人情報の悪用などの二次被害も確認されていないという。同省は情報が悪用される可能性があるとして注意を呼びかけている。読売新聞によると、対象者には今後個別に連絡するという。
MARBLEの対応例:この件の場合
外部とのメールやデータの送受信に使うサーバーの認証と公開範囲を確認します。
- 外部との送受信に使うサーバーと、氏名・メールアドレスを含むデータの保存先を確かめる
- サーバーのログイン方式と、外部から管理画面にアクセスできる範囲を確かめる
- 不要なポートを閉じ、管理画面へのアクセスをIP制限する
- ログイン失敗回数を制限し、管理者ログインを通知する
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
サイバーセキュリティ.com「外務省が運用するネットワークへの不正アクセスで約3,600件の個人情報が漏えいの可能性」(2026年10月31日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。