ライフカードは10月28日、メール配信に利用するユミルリンクのサービス「Cuenote FC」への不正アクセスにより、顧客情報の一部が外部に漏えいした可能性があると発表した。対象は33万9,610契約で、人数を示すものではない。
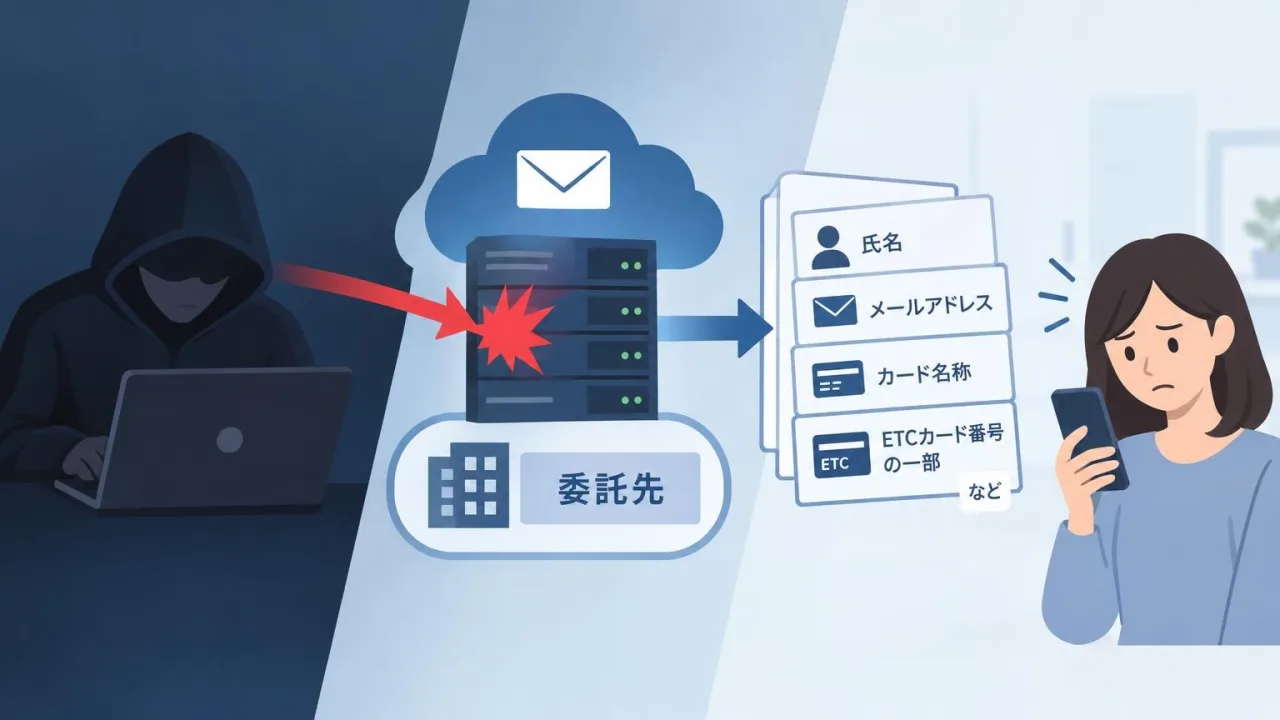
漏えいのおそれがある情報には、氏名、メールアドレス、カード名称、ETCカード番号の一部などが含まれる。ETCカード番号の一部については60件が対象となる。クレジットカード番号の全体や暗証番号が含まれるかどうかは、発表に記載されていない。
ライフカードは10月26日にユミルリンクから連絡を受け、同社と連携して情報の内容や対象顧客の範囲を確認している。ライフカードが管理するカード会員情報システムへの不正アクセスは確認されておらず、本件に起因する情報の不正利用などの二次被害も現時点では確認されていない。
ユミルリンクによると、プログラムの脆弱性を通じて担当者の認証情報が取得され、不正プログラムの設置後、データベースからデータが出力された。同社は対象サーバの切り離しや脆弱性修正プログラムの適用などを実施したとしている。
ライフカードは、同社や関係会社を装うメールやSMSに注意を呼びかけ、記載されたURLへのアクセスや添付ファイルの開封、カード番号などの入力をしないよう求めている。対象と確認された顧客には、必要に応じて個別に連絡する方針としている。
MARBLEの対応例:この件の場合
まず、メール配信の委託先と、そこに渡している顧客情報を確かめます。
- Cuenote FCなどのメール配信サービスを利用しているか確かめる
- 氏名やメールアドレス、カード情報を配信先に渡しているか確かめる
- 委託先に、不正アクセスの影響や脆弱性への対応状況を確かめる
- 自社サーバーから配信サービスへ顧客情報を渡すプログラムを確認する
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
サイバーセキュリティ.com「ライフカードの委託先ユミルリンクへの不正アクセスで33万9,610契約に情報漏えいのおそれ」(2026年10月30日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。