
News
脆弱性のニュース(4ページ目)
脆弱性に関するニュースを、自社で確かめることと、MARBLEの対応例とあわせて紹介します。
PHP脆弱性を悪用、4地域で機器25台を掌握
JPCERT/CCはPHPの脆弱性に関する注意喚起を更新し、ファイアウォールの侵害報告を追記した。Dreamは日本を含む4地域で計25台が掌握されたと報告している。
出典:サイバーセキュリティ.com
Chromeの更新版公開、最高重要度を含む21件を修正
GoogleはChromeのセキュリティ更新版を公開し、21件の脆弱性を修正した。最高重要度のメモリ破損や、2番目に重要度の高い19件が含まれる。更新版は数日から数週間かけて順次展開する予定。
出典:Security NEXT
Fireware OSに17件の脆弱性、更新版を提供
WatchGuard Technologiesは、ファイアウォール製品で使われるFireware OSの脆弱性17件を公表した。うち7件は重要度が最も高く、セキュリティアップデートが提供されている。
出典:Security NEXT
SDDC Managerに脆弱性、Broadcomが回避策を案内
Broadcomは、VMware Cloud Foundationの管理コンポーネントに深刻な脆弱性があると明らかにした。ネットワーク経由で任意のコードを実行されるおそれがあり、修正パッチを準備している。
出典:Security NEXT
Sophos UTMに深刻な脆弱性、修正は手動で
Sophosは、サポートを終了したセキュリティゲートウェイ製品「Sophos UTM」の全バージョンに影響する深刻な脆弱性を公表した。修正パッチは自動配信されず、利用者による手動での適用が必要となる。
出典:Security NEXT
LinuxとVMware ESXの脆弱性、米当局が悪用を確認
米CISAは、LinuxカーネルとVMware ESXの脆弱性について、実際の悪用が確認されたとして注意を呼びかけた。米行政機関にはそれぞれ対応期限を定め、Linuxの脆弱性では侵害調査も求めている。
出典:Security NEXT
Cisco製ファイアウォールに脆弱性、悪用を確認
Cisco Systemsのファイアウォール製品「ASA」と「FTD」のSSL VPN機能に、機器の再起動を引き起こす脆弱性が見つかった。同社は悪用を確認しており、修正アップデートの適用を呼びかけている。
出典:Security NEXT
PHPの脆弱性受けコドモンが予防停止、翌日再開
コドモンはPHPの重大な脆弱性を受け、保護者向けアプリなどを予防的に停止した。修正版の公開後は自社でのビルドも活用し、翌朝の利用ピーク前に職員用管理画面などを再開した。
出典:ITmedia NEWS
Firefox 159公開、高リスクの脆弱性108件に対処
Mozilla Foundationは現地時間2026年10月27日、Firefox 159を公開し、CVEベースで167件の脆弱性に対処した。重要度が4段階中2番目に高い「高」は108件だった。
出典:Security NEXT
PHPの脆弱性を試す公開競技が突破
PHPの脆弱性「PHP2Shell」を題材にした賞金付き公開競技が、2026年10月26日に突破された。修正前のPHPを使うサーバーから鍵が取得されたが、成功は標的固有の事例とされる。
出典:piyolog
Adobe製品の脆弱性を修正、深刻度最高の8件も
Adobeは4製品のセキュリティアップデートを公開した。Adobe Campaign Classicでは、任意のコード実行などにつながるおそれがある脆弱性8件を修正した。
出典:Security NEXT
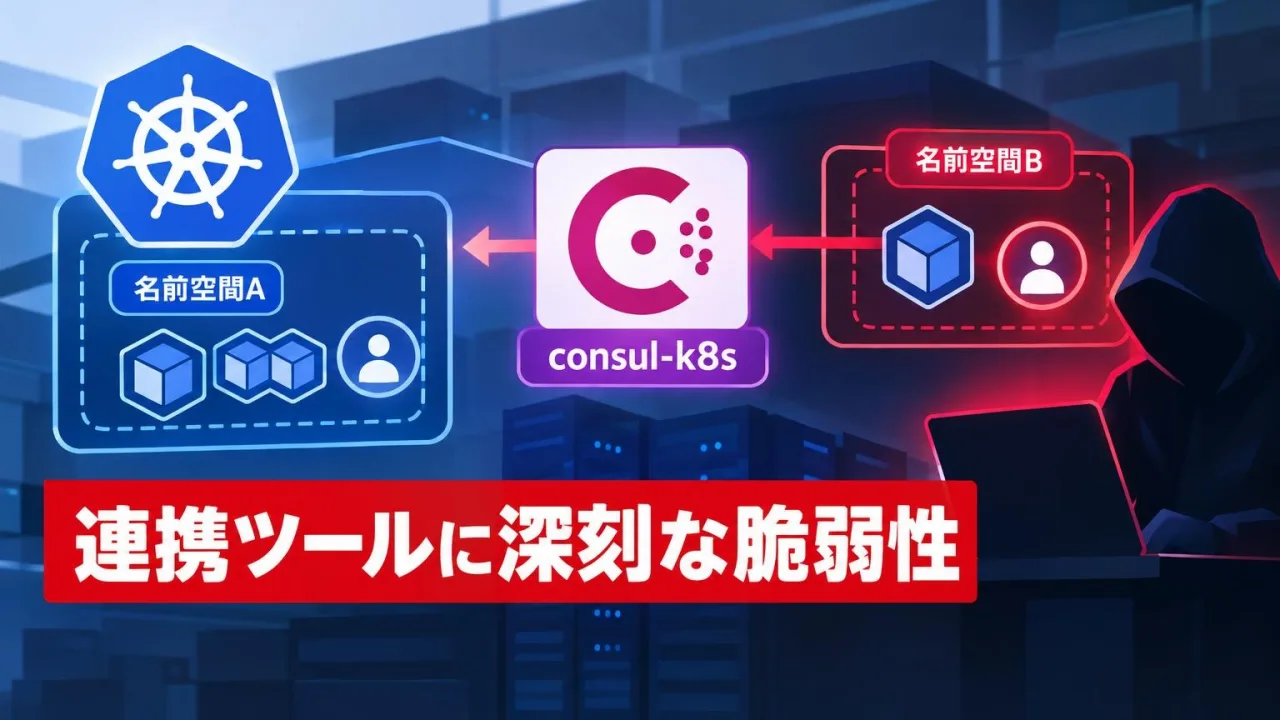
consul-k8sの認可処理に深刻な脆弱性
HashiCorpは、KubernetesとConsulを連携させるconsul-k8sの認可処理に脆弱性があると公表した。修正版を提供し、リスクを評価した上で更新を検討するよう求めている。
出典:Security NEXT
※画像はイメージです。記事は、出典の報道や公表資料をもとに当社がまとめ直したものです。