日本交通は10月30日、社内システムへの不正アクセスにより、約29万人分の個人情報が漏えいした可能性があると発表した。外部専門機関による調査を踏まえ、対象者の範囲や情報の項目を公表した。
不正アクセスは7月11日未明に発生し、システムがマルウェアに感染した。同社は被害の拡大を防ぐためシステムを遮断した。ハイヤーのWeb受注・予約管理や電話によるタクシー配車などが一時停止し、電話配車などは10月6日11時から再開された。
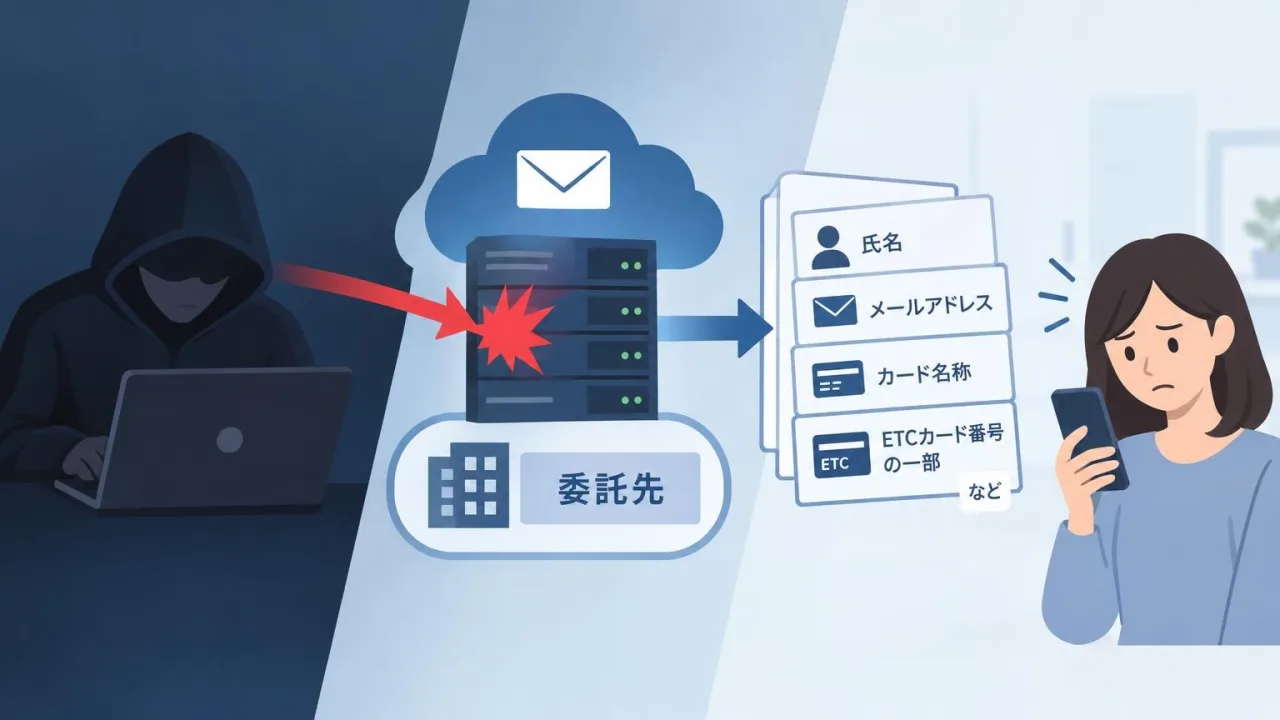
漏えいの可能性があるのは、採用選考の応募者約10万7,900人、事故等の相手方約7万2,000人、乗務員・職員約6万100人など。従業員の家族、ハイヤー利用客、取引先の担当者も含まれる。情報の一部にはマイナンバー、運転免許証、銀行口座や健康診断の結果が含まれる。タクシー利用客の情報は対象外で、現時点で二次被害は確認されていないとしている。
同社は個人情報保護委員会や警察などに報告し、対象者へ書面または電子メールで順次通知している。同社や官公庁を装う不審な連絡への注意も呼びかけた。再発防止に向け、重要なアカウントへの多要素認証や監視の仕組みを導入したほか、今後は外部からの接続方式や認証の強化などを進めるとしている。
MARBLEの対応例:この件の場合
社内システムに外部から接続できる経路と、重要な情報を扱うアカウントの認証を確認します。
- マイナンバーや銀行口座情報を扱うシステムのサーバー構成を確かめる
- 外部からの接続経路と重要なアカウントのログインの仕組みを確かめる
- 管理画面へのアクセスを必要なIPアドレスに制限する
- 不正アクセスの検知と管理者へのメール通知を設定する
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
サイバーセキュリティ.com「日本交通が不正アクセスで約29万人の個人情報が漏えいした可能性を発表」(2026年10月31日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。