KDDIとライフネット生命保険は10月30日、両社が連携するライフネット生命のシステムへの不正アクセスにより、KDDIが保有する顧客情報2万2,541件が外部に漏えいした可能性があると発表した。不正アクセスは連携の範囲に限られるとしている。
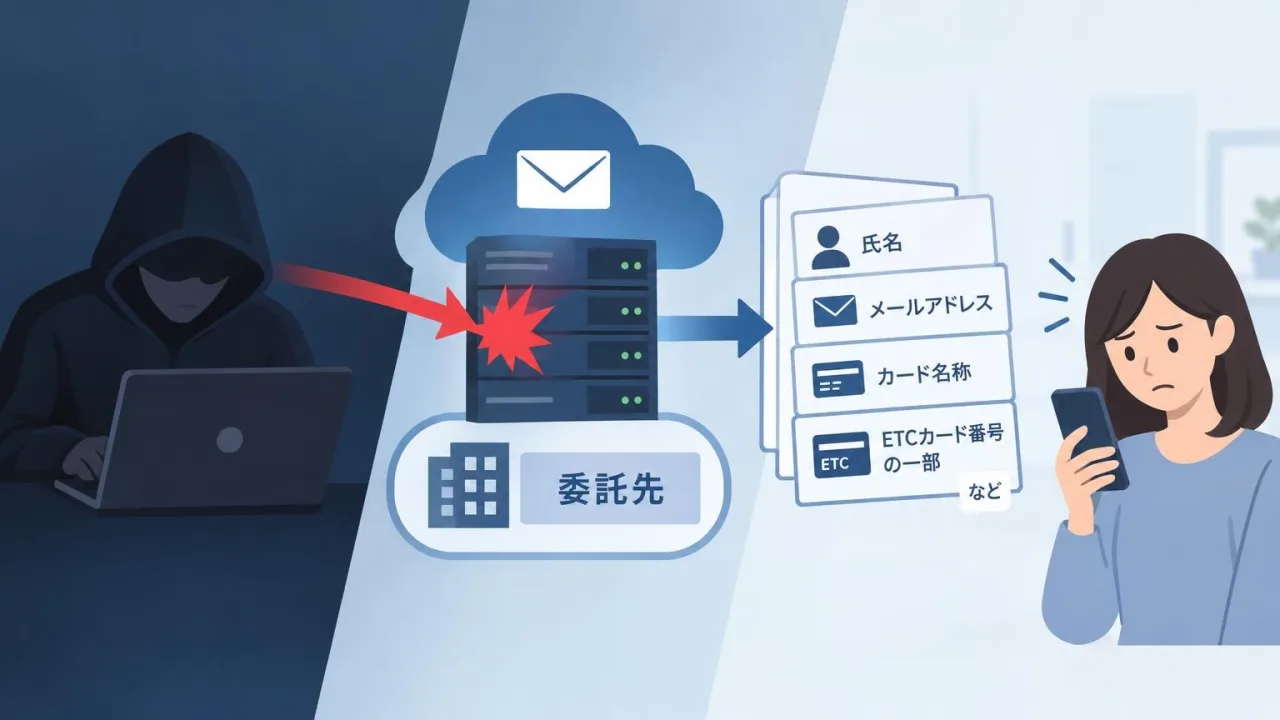
ライフネット生命は10月23日に不正アクセスを検知し、同日中にKDDIへ報告した。問題が疑われる箇所を特定して技術的な防御措置を講じ、KDDIは翌24日に連携システムからのアクセス経路を遮断した。第三者がシステムの一部機能にある脆弱性を通じて情報を取得した可能性があるが、脆弱性の具体的な内容は公表されていない。
対象となる可能性があるのは、氏名、郵便番号、電話番号、メールアドレス、会員識別子で、顧客によって項目の組み合わせが異なる。一部では性別と生年月日も対象となる可能性がある。パスワードやクレジットカード情報、口座情報、本人確認情報、ライフネット生命が保有する保険契約情報は含まれないとしている。
発表時点で情報の不正利用などの二次被害は確認されておらず、KDDIの通信・サービスなどの設備やライフネット生命の他のシステムへの影響もないという。両社は影響範囲の調査と再発防止策の策定を進め、対象の顧客に順次個別に案内するとしている。
対象のシステムを使う保険サービス「auの生命ほけん」では、申し込みの受け付けを含む一部機能がメンテナンス中で、再開時期は未定とされる。両社は不審なメールやSMS、電話への注意を呼びかけ、パスワードや暗証番号を尋ねることはないとしている。
MARBLEの対応例:この件の場合
まず、外部の連携システムに渡している顧客情報とアクセス経路を確認します。
- 外部の連携システムに氏名や電話番号、会員識別子を渡しているか確かめる
- 連携先から自社システムへのアクセス経路と利用権限を確かめる
- 連携先に、システムの一部機能に脆弱性がないか確かめる
- 自社の管理画面へのアクセス元を確認し、必要に応じてIP制限を設定する
関係するサービス
※金額は一例です。システムの構成や規模、作業の範囲によって変わります。
出典
サイバーセキュリティ.com「KDDI顧客情報最大2万2,541件漏えいか ライフネット生命連携システムに不正アクセス」(2026年10月31日)
この記事は、上の出典をもとに当社がまとめ直したものです(生成AIで下書きし、担当者が確認しています)。詳しい内容や最新の状況は、出典をご確認ください。