
News
セキュリティニュース
情報漏洩・サイバー攻撃・不正アクセス(3ページ目)
国内の情報漏洩・サイバー攻撃・不正アクセス・ランサムウェア・脆弱性のニュースを掲載しています。記事ごとに、中小企業が自社で確かめることと、MARBLEの対応例を載せています。
ラクスルの入稿システムに不正アクセス、情報流出のおそれ
印刷通販サービス「ラクスル」の入稿に関わるシステムが不正アクセスを受け、印刷データなどに含まれる個人情報が流出した可能性がある。対象件数や期間は調査中で、一部サービスの停止も続いている。
出典:ITmedia NEWS
使えるねっとで顧客情報漏えい、共有サーバーのデータも消失
使えるねっとは、契約管理などに使うポータルへの不正アクセスで顧客情報が漏えいしたと発表した。共有サーバーの一部では復元に伴いWeb更新データとメールが失われ、影響範囲を調査している。
出典:サイバーセキュリティ.com
teketに不正アクセス、全会員の氏名など流出
電子チケットサービスのteketで不正アクセスが発生し、全会員の氏名とメールアドレスなどが流出した。サービスは11月5日から停止しており、対象件数や再開時期は精査中としている。
出典:サイバーセキュリティ.com
セキュリティ記事週間上位、LinuxやWordPressの脆弱性が注目
Security NEXTが2026年11月1日から11月7日までの注目記事上位10件を公表した。Linuxカーネルの脆弱性が1位となり、WordPressやChromeの更新に関する記事も上位に入った。
出典:Security NEXT
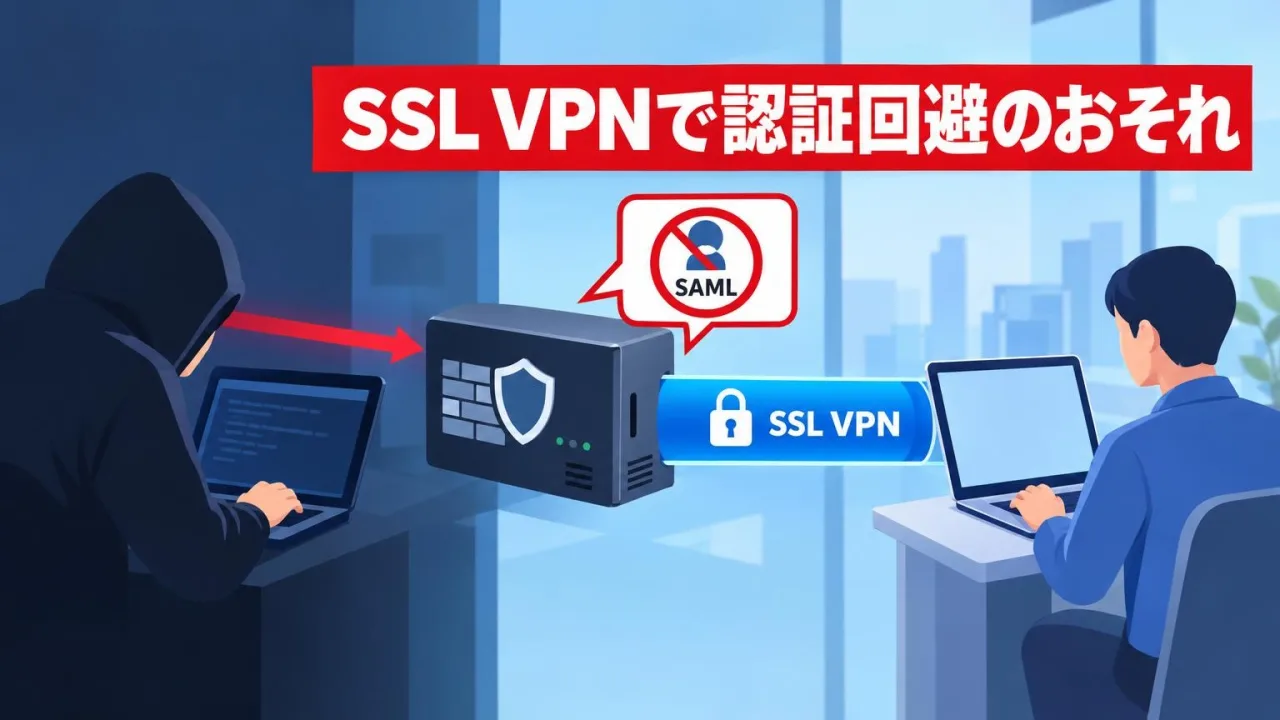
SonicOSに認証回避の脆弱性、悪用の報告も
SonicWallは、ファイアウォール向けOS「SonicOS」で7件の脆弱性を公表した。SSL VPNのSAML認証を回避される脆弱性については、悪用された可能性を示す報告を受け、調査している。
出典:Security NEXT
個人情報を使う標的型フィッシングに警戒
フィッシングメールの報告が増加傾向にある中、漏えいした個人情報を組み合わせ、特定の人を狙う詐欺が巧妙化する可能性が指摘されている。企業には社内IT部門をかたるメールなどへの注意が求められている。
出典:ITmedia NEWS
パーク24、本人確認画像の保有を見直し
パーク24は、タイムズカーの会員登録後に本人確認書類の画像を保有しないルールへ変更した。不正アクセスによる情報流出を受け、保有中の画像も10月末までに削除するとしていた。
出典:サイバーセキュリティ.com
Maru-Janに不正アクセス、全会員の認証情報が流出
シグナルトークは、オンライン麻雀「Maru-Jan」への不正アクセスで、全会員185万5,578人分のメールアドレスとパスワードが流出したと発表した。全会員にパスワードの変更を求めている。
出典:サイバーセキュリティ.com
ロート製薬の通販システムに不正アクセス、顧客情報漏えい
ロート製薬は、通販の電話システムを経由した不正アクセスにより、顧客2,797,545人の個人データが漏えいしたと発表した。9,715人のカード情報を含む通話音声も取得された。
出典:サイバーセキュリティ.com
チームスピリットの開発サーバーに不正ログイン
チームスピリットは、開発用サーバーへの不正アクセスにより、個人情報など重複を除く2万8,824件が流出したと発表した。サーバー内の認証情報を使い、クラウド環境からデータが取得されたとしている。
出典:サイバーセキュリティ.com
JNSAの理解度チェックに不正アクセス
JNSAは、情報セキュリティ理解度チェックサービスへの不正アクセスにより、最大1万5,128件の個人情報が漏えいした可能性があると発表した。サービスを停止し、原因や影響範囲を調査している。
出典:サイバーセキュリティ.com
ミツカンの会員サイトに不正アクセス、情報改ざんと漏えい
ミツカンは会員向けサイトへの不正アクセスにより、487人分の会員情報が改ざんされ、うち29人分の顧客IDとメールアドレスが漏えいしたと発表した。サイトは運営を停止している。
出典:サイバーセキュリティ.com
※画像はイメージです。記事は、出典の報道や公表資料をもとに当社がまとめ直したものです。