
News
セキュリティニュース
情報漏洩・サイバー攻撃・不正アクセス(5ページ目)
国内の情報漏洩・サイバー攻撃・不正アクセス・ランサムウェア・脆弱性のニュースを掲載しています。記事ごとに、中小企業が自社で確かめることと、MARBLEの対応例を載せています。
Apache OFBizに深刻な脆弱性、修正版を提供
Apache OFBizのログインページウィジェットに、サーバ上で任意のコードを実行されるおそれがある脆弱性が判明した。修正版24.09.08では、ほかにも45件の脆弱性に対処している。
出典:Security NEXT
保証システムに不正アクセス、最大32万118人に影響
SMBCコンシューマーファイナンスは、保証業務のシステムへの不正アクセスで、最大32万118人分の個人情報を含むデータが外部に送信されたと発表した。原因や侵入経路は調査中としている。
出典:サイバーセキュリティ.com
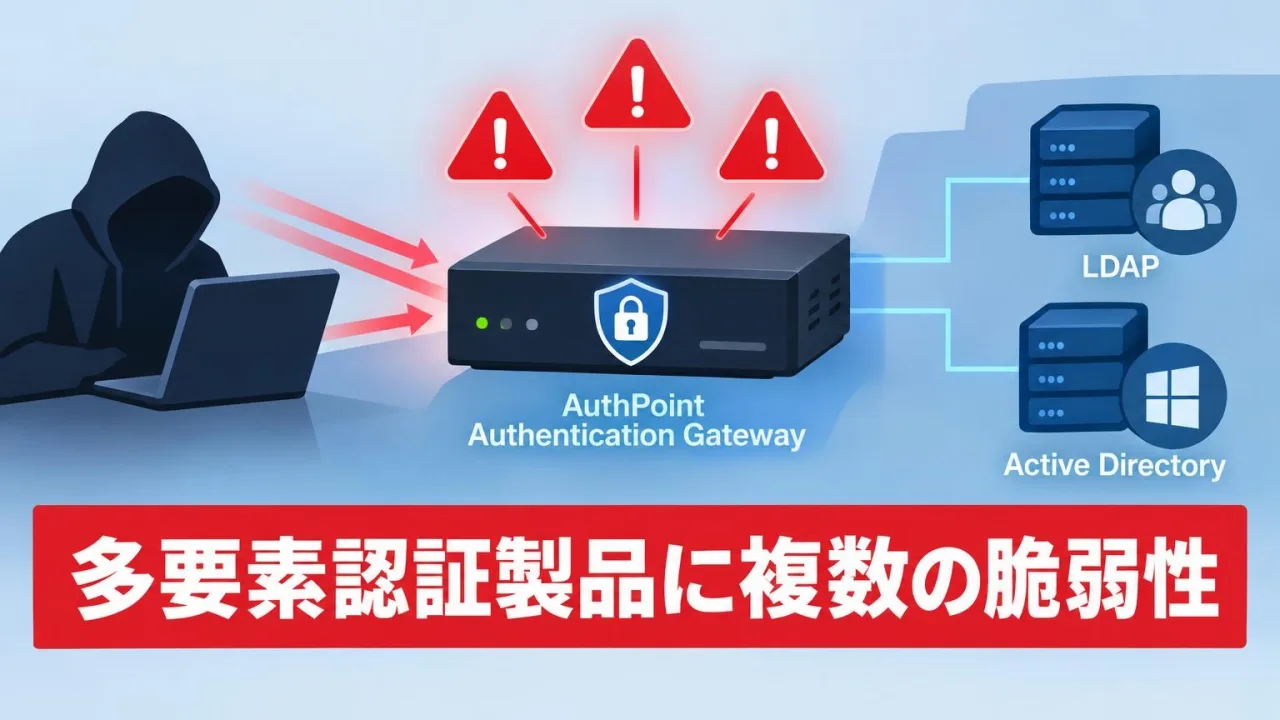
WatchGuardの認証ゲートウェイに複数の脆弱性
WatchGuard AuthPointの認証ゲートウェイに4件の脆弱性が見つかり、修正版が提供された。うち3件は重要度が最も高い「クリティカル」と評価されている。
出典:Security NEXT
Firefoxのレイアウト処理に脆弱性、更新版を公開
Mozilla Foundationは、ウェブページのレイアウト処理に関する脆弱性に対応したFirefox 159.0.1を公開した。開発チームと米CISAはいずれも重要度を「高」と評価している。
出典:Security NEXT
OpenAI、防御者向けのセキュリティ特化AIを発表
OpenAIは、脆弱性の探索などに特化したAIモデル「GPT-6 Cyber」を発表した。Firefoxで未知の深刻度の高い脆弱性81件を発見しており、承認された防御者向けに提供する。
出典:ITmedia NEWS
福岡県の認証制度サイトで役員情報が閲覧可能に
福岡県は、介護職場の認証制度に関する申請用ファイルの設定不備で、24法人の役員183人分の個人情報が第三者から閲覧できる状態だったと明らかにした。ファイルは削除され、対象法人への説明が行われた。
出典:Security NEXT
奈良県の業務用USBが所在不明、個人情報保存の可能性
奈良県は、システムと県端末の間でデータを受け渡す業務用USBメモリの所在が不明になったと明らかにした。個人情報363人分や法人15社の内部情報が保存されていた可能性がある。
出典:Security NEXT
HPEのネットワーク管理製品に46件の脆弱性
HPEは、ネットワーク管理製品「HPE Networking Fabric Composer」に46件の脆弱性があると公表した。うち3件は最も高い重要度の「クリティカル」で、修正版を提供している。
出典:Security NEXT
東京都水道局でHDDと委託先の書類を紛失
東京都水道局で、1932人分の氏名などを保存したハードディスク4台が見当たらなくなった。また、業務委託先の従業員が、顧客84軒の情報を記載した書類入りの鞄を電車内に置き忘れた。
出典:Security NEXT
Damewareに複数の脆弱性、修正版を提供
SolarWindsの遠隔操作製品Damewareに複数の脆弱性が判明した。遠隔操作先のホストが侵害される可能性もあり、同社は修正版の2026.3.1を提供している。
出典:Security NEXT
NIKKEのPCランチャー改ざん、不正プログラム配布
Level Infiniteは、勝利の女神:NIKKEのPCランチャーのファイル改ざんを公表した。不正プログラムが実行された可能性があり、対象者に検査やアカウント保護を呼びかけている。
出典:piyolog
ドコモの2サービス停止、不正アクセスの可能性
NTTドコモは、自社サーバへの外部からの不正アクセスの可能性が高いとして、My docomoとドコモオンラインショップを停止した。原因や影響範囲を調査しており、再開時期は明らかにしていない。
出典:ITmedia NEWS
※画像はイメージです。記事は、出典の報道や公表資料をもとに当社がまとめ直したものです。